




Divers | 15/10/2026
Ledger Atom™ – Livre blanc
📓 Sommaire
- 🌍 Introduction
- 💡 En bref
- 🏗️ Deux modes
- 🖥️ Écran sécurisé
- 🔐 Avantages du Mode sécurisé
- 🌐 Connectivité
- ✨ Propriété
- 🧩 Plateforme
- 🛡️ Sécurité
- 🔭 Conclusion
- 📖 Abréviations
🌍 Introduction
Jusqu’à présent, les signers matériels Ledger reposaient sur un modèle de sécurité simple et efficace : pas de connectivité Internet directe, et un écran contrôlé exclusivement par le système d’exploitation Ledger OS™ s’exécutant sur un Secure Element certifié. Lorsque vous confirmez une transaction sur un Ledger Nano X™ ou un Ledger Flex™, par exemple, ce que vous voyez à l’écran correspond réellement à ce que vous signez. L’architecture est conçue de manière à ce que les applications ou les logiciels malveillants sur votre ordinateur ne puissent pas modifier une transaction.
Ledger Atom™ réinvente le design, sans altérer le modèle de sécurité. Il est construit sur Ledger OS™, le système d’exploitation qui propulse les signers Ledger, avec à ses côtés un système d’exploitation durci, pour une utilisation quotidienne : un OS mobile pour explorer, et Ledger OS pour approuver. Dans ce document, « OS mobile » peut également désigner le Mode standard. Les deux environnements coexistent sur le même écran, mais le concept de « signer Ledger » subsiste, avec une isolation physique au niveau matériel entre ces deux mondes.
Ce document décrit cette architecture d’isolation et sa capacité à maintenir son intégrité, y compris face à un OS mobile entièrement compromis. Il compare également l’appareil à d’autres modèles, y compris les smartphones qui utilisent un TEE ou intègrent déjà des puces de sécurité dédiées.
💡 En bref
Ledger Atom est le tout premier appareil Ledger à associer un signer connecté et un système d’exploitation mobile (OS mobile), sans faire la moindre concession sur les exigences de sécurité Ledger. L’OS mobile vous permet de gérer votre quotidien. Le système Ledger OS est le socle de sécurité qui gère le Mode sécurisé, et l’OS mobile s’exécute en parallèle. Le Mode sécurisé pilote tout ce qui compte le plus pour vous : vos clés, votre seed, vos signatures. Ces deux modes s’exécutent sur des puces dédiées et physiquement séparées. Un commutateur matériel, propre à Ledger et piloté par Ledger OS, coupe le Mode standard de l’écran et de la dalle tactile lorsqu’une opération sensible commence. Le Mode sécurisé est conçu de manière à ce que les logiciels s’exécutant sur l’OS mobile, y compris une application compromise, ne puissent pas contourner cette séparation. Votre seed reste dans le Secure Element, et les validations sont effectuées sous votre contrôle.
Les développeurs qui conçoivent des Applications mobiles peuvent utiliser le Ledger Atom SDK prévu pour ajouter des validations sécurisées par le matériel sans développer pour un appareil dédié, et peuvent ainsi maintenir une seule application prenant en charge Ledger Atom et d’autres appareils compatibles.
🏗️ Deux modes
Ledger Atom intègre deux environnements d’exécution indépendants partageant le même écran et la même dalle tactile, associés à une isolation matérielle Ledger brevetée, conçue pour ne pas pouvoir être contournée par le Mode standard.
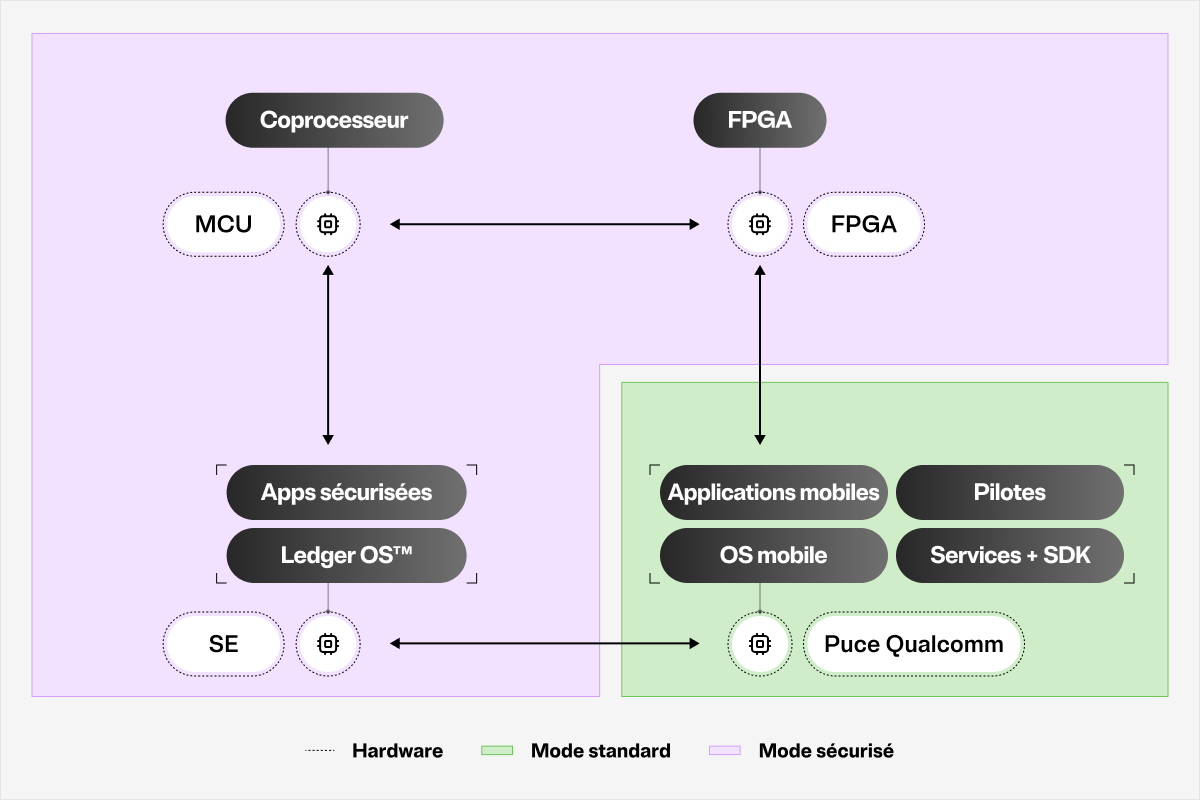
Le Mode sécurisé s’exécute dans une architecture matérielle autonome. Il se compose de Ledger OS, qui s’exécute sur une puce Secure Element certifiée Critères Communs (EAL6+) (le ST54M, prêt pour la cryptographie post-quantique), d’un microcontrôleur (STM32U5) agissant en tant que coprocesseur du Secure Element responsable du rendu graphique et d’un sous-ensemble de mesures de sécurité supplémentaires, et d’un FPGA entièrement intégré qui fait office de multiplexeur physique entre les deux mondes au niveau de l’affichage et du tactile. Ledger OS est le même système d’exploitation présent au cœur de tous les signers Ledger, qui orchestre tous les secrets, la seed, les clés privées, le code PIN et les opérations de signature. Cette conception est conçue pour permettre un confinement, afin que les éléments sensibles ne franchissent pas le périmètre de cette architecture matérielle autonome. Ils ne sont pas visibles, au niveau matériel, pour le SoC et donc ni pour l’OS mobile, ni pour les applications qui y sont exécutées.
Le Mode standard s’exécute sur une puce Qualcomm ARMv9.2-A. Il prend en charge les fonctionnalités d’un appareil du quotidien : un écran et un appareil photo haute résolution, une connectivité filaire et sans fil, une gestion de l’énergie efficace et une UX réactive. L’OS mobile sur Ledger Atom est durci mais reste un système d’exploitation généraliste axé sur les performances, conçu pour gérer une large gamme de tâches, et non un système d’exploitation conçu spécifiquement pour la sécurité. Le modèle de sécurité de Ledger vise à mettre en œuvre une protection des données utilisateur aux meilleurs standards actuels sur le Mode Standard, sans s’appuyer sur celui-ci pour certaines opérations sensibles. Au niveau applicatif, il exécute l’application Ledger Wallet™ ainsi que d’autres applications tierces, certaines pouvant tirer parti du Mode sécurisé.
Chaque mode possède également son propre mécanisme de déverrouillage indépendant. Les mécanismes d’authentification de l’OS mobile (schéma, mot de passe, empreinte digitale) permettent le déverrouillage du Mode standard et de son stockage chiffré basé sur ces identifiants, administré par une puce Secure Element dédiée. Ledger OS utilise un code PIN dédié et séparé pour déverrouiller le Mode sécurisé, et ce code est requis pour autoriser toute opération sensible (le code PIN de Ledger OS est conçu pour ne pas être transmis au Mode standard, ni stocké par lui, ni accessible depuis son environnement).
Les deux mondes communiquent via un canal étroitement contrôlé : une interface physique dédiée entre la puce Qualcomm et la puce Secure Element propulsée par Ledger OS, utilisant un protocole Ledger encapsulé dans un canal sécurisé. Ce canal sécurisé est conçu de manière à ce que l’OS mobile ne puisse qu’effectuer des requêtes vers le Mode sécurisé. Le Mode standard ne peut pas forcer de retour depuis le Mode sécurisé sans que Ledger OS n’accepte l’événement, ni observer ce qui s’y passe, falsifier ce que le Mode sécurisé affiche ou injecter d’action ou d’approbation. Au niveau des applications du Mode Standard, tous les échanges de données avec le Mode sécurisé transitent par la suite SDK actuelle de Ledger. Celle-ci s’enrichira d’interfaces supplémentaires, pour accompagner les développeurs avec les nouvelles fonctionnalités avancées de Ledger Atom.
Chaque environnement dispose également de sa propre puce Secure Element (SE) prenant en charge ses propres secrets. Le SE associé au Mode standard implémente des primitives de sécurité pour la protection des identifiants et du stockage. Le SE de Ledger OS renferme la seed du signer et gère toutes les signatures liées à la blockchain, ainsi que d’autres clés cryptographiques sensibles. Les deux puces ont des fonctionnalités dédiées indépendantes, mais sont connectées de telle sorte que la défaillance ou le remplacement de l’une d’elles est traité comme un événement de sécurité.
Le démarrage sécurisé et les mises à jour sont appliqués sur les composants de l’OS mobile, du Ledger OS, du MCU et du FGPA. L’OS mobile démarre via une chaîne vérifiée ancrée dans des clés contrôlées par Ledger, avec une protection contre le retour à une version antérieure. Le micrologiciel de Ledger OS, le micrologiciel du MCU et le bitstream du FPGA sont chacun signés par Ledger et vérifiés au démarrage. Le bitstream FPGA est stocké dans sa mémoire flash associée, et le MCU vérifie son authenticité avant que le FPGA ne soit autorisé à fonctionner. La protection contre le retour à une version antérieure est conçue pour empêcher la rétrogradation de l’un de ces composants. Toutes les mises à jour à distance requièrent un quorum multipartite de clés de signature sécurisées par HSM et contrôlées par Ledger (le processus est conçu de manière à ce qu’aucun collaborateur de Ledger ou opérateur de ligne de production ne puisse, à lui/elle seul(e), déployer un micrologiciel sur les appareils en production).
Aucun élément du Mode sécurisé ne fait l’objet d’une synchronisation, d’une sauvegarde ou d’un accès par le Mode standard sans l’octroi d’un accès explicite par le Mode sécurisé. La seed ne se trouve pas dans l’espace de stockage de l’OS mobile.
🖥️ Écran sécurisé
Sur un smartphone classique, et sur la plupart des appareils dotés de puces de sécurité dédiées, le SoC sur lequel s’exécutent les environnements de bas niveau de l’OS mobile contrôle chaque pixel de l’affichage et chaque événement tactile de l’écran. Si l’OS mobile ou le micrologiciel de bas niveau du fabricant du SoC est compromis, l’affichage à l’écran peut potentiellement être falsifié. Une application malveillante ou un appareil rooté peut vous afficher une transaction et en signer une complètement différente. Les couches logicielles qui génèrent ce que vous voyez sur ce type d’appareil sont également les couches logicielles qui pourraient être compromises.
Isolation de l’affichage et du tactile
Ledger Atom remet en cause cette hypothèse directement au niveau matériel. Un FPGA sécurisé, exécutant un bitstream spécifiquement développé par Ledger, se trouve entre le SoC et la dalle d’affichage, interceptant à la fois le bus d’affichage et le bus tactile. Le FPGA s’exécute dans deux modes distincts, et seul Ledger OS peut commander un changement de mode.
Le Mode standard est l’état par défaut. Le FPGA remplit le rôle d’un pont transparent, transmettant directement la sortie d’affichage du SoC à la dalle et acheminant les événements tactiles vers le SoC. L’OS mobile a le contrôle total de l’écran, à l’exception de la Barre sécurisée (décrite ci-dessous). Ce fonctionnement reflète une utilisation quotidienne classique.
Le Mode sécurisé est activé par Ledger OS dès qu’une opération sensible est requise. Lors de l’activation, le FPGA isole la puce Qualcomm de l’affichage et du tactile. Le signal d’affichage du Mode standard est ignoré et les événements tactiles de l’affichage sont uniquement transmis à Ledger OS. L’écran est désormais piloté exclusivement par Ledger OS, qui s’exécute sur son Secure Element, via un microcontrôleur (MCU) sécurisé, jusqu’à la mémoire RAM graphique du FPGA. L’architecture est conçue de telle sorte que, même si l’OS mobile est rooté par un attaquant sophistiqué, il ne puisse pas voir ce qui est affiché à l’écran, ne puisse pas lire ce que saisit l’utilisateur, ne puisse modifier aucune information affichée et ne puisse pas injecter d’appui tactile.
Barre sécurisée
La Barre sécurisée est une bande réservée tout en haut de l’affichage, générée par le FPGA sous le contrôle exclusif de Ledger OS. L’OS mobile ne peut pas injecter de pixels dans cette zone (le FPGA les rejette). Elle indique en un coup d’œil à l’utilisateur si l’appareil est en Mode standard ou en Mode sécurisé.
Bouton de confidentialité
Le Bouton de confidentialité est un commutateur matériel dédié qui coupe immédiatement l’alimentation d’un ensemble prédéfini de périphériques (caméra, microphone et tout autre capteur jugé sensible tel que l’accéléromètre, par exemple). Son exécution repose sur le matériel, en toute indépendance vis-à-vis de la couche logicielle. Appuyer dessus coupe l’alimentation de ces périphériques et aucune couche logicielle, aucune application et aucun attaquant à distance disposant du contrôle total du Mode standard ne peut empêcher cela. La Barre sécurisée indique également cet état de coupure. De plus, ces périphériques sont toujours coupés lorsque le Mode sécurisé est actif, indépendamment de la position du Bouton de confidentialité.
Protection contre les manipulations physiques
La protection contre les manipulations physiques couvre l’ensemble de l’architecture matérielle du Mode sécurisé. Le Secure Element de Ledger OS, son coprocesseur graphique (MCU) et le FPGA sont situés dans une zone physiquement protégée du circuit imprimé (PCB), protégés par un système de détection active des manipulations. Les pistes MIPI DSI entre le SoC et le FPGA sont intégrées dans les couches internes du PCB et ne ressortent qu’à l’intérieur de la zone protégée, ce qui rend toute interception passive ou tout détournement impraticables. Un second périmètre de protection couvre l’ouverture de l’appareil Ledger Atom requise pour la maintenance normale. En cas d’ouverture, ce second périmètre de protection se déclenchera. Il ne peut être réinitialisé que par le biais d’un processus contrôlé et supervisé par Ledger, ce qui rend l’introduction d’implants physiques indétectables nettement plus difficile.
Vérification de l’authenticité
La vérification de l’authenticité (Genuine Check) est conçue pour permettre à un utilisateur de vérifier que le Ledger OS et les principales puces sensibles de son appareil sont authentiques et intactes. Puisque Ledger Atom est un appareil autonome, la vérification de l’authenticité est conçue pour fonctionner hors bande avec un appareil secondaire placé à côté de Ledger Atom. Pendant la vérification, un code d’attestation dynamique sera affiché par le Mode sécurisé sur l’appareil Ledger Atom. Ce code d’attestation est émis par Ledger OS et représente l’authenticité du matériel et du micrologiciel des principales puces sensibles de Ledger Atom. L’utilisateur vérifie ce code via une application dédiée de Ledger sur son appareil secondaire, ce qui finalise une session d’attestation cryptographiquement liée ainsi que des échanges avec le HSM de Ledger. Cette attestation est conçue de manière à ce qu’un appareil contrefait ne puisse pas la forger sans disposer d’un appareil Ledger Atom authentique.
🔐 Avantages du Mode sécurisé
Les smartphones de référence embarquent une puce de sécurité dédiée qui implémente un stockage de clés sécurisé par le hardware : elle stocke les clés cryptographiques dans une puce physiquement séparée et sécurisée contre les manipulations. Cela constitue une nette avancée en matière de sécurité par rapport au stockage logiciel des clés dans les couches de l’OS mobile (y compris le TEE).
Le SE du Mode standard sur Ledger Atom (qui gère un keystore adossé au hardware et capable de gérer des opérations sécurisées, et la protection qui gère les actifs secrets pour les identifiants de l’écran de verrouillage) et le SE de Ledger OS (qui gère les clés cryptographiques liées aux transactions sur la blockchain, à la signature et à d’autres cas d’usage) sont deux puces physiques séparées, articulées autour de piles micrologicielles distinctes.
Le Mode sécurisé de Ledger Atom n’utilise pas la même architecture qu’un smartphone classique avec une puce sécurisée dédiée. Cette distinction est essentielle pour lors de traitements critiques, tels que la signature de transactions sur la blockchain ou l’exploitation de secrets pour effectuer des opérations variées d’authentification et de signature.
Sur Ledger Atom :
- La demande de transaction arrive sur le Mode Standard via le SDK, mais l’app sécurisée s’exécutant sur Ledger OS dans son SE dédié analyse de manière indépendante les éléments importants concernant la signature en clair des informations de cette demande.
- Les détails de la transaction sont affichés par Ledger OS sur un écran auquel le Mode standard ne peut pas accéder en Mode sécurisé.
- Le code PIN et la validation par appui tactile passent par un bus tactile qui est physiquement déconnecté de l’OS mobile au niveau du FPGA.
- Ledger OS procède à la signature uniquement après obtention du consentement de l’utilisateur.
- Les clés utilisées pour la signature sont conçues pour rester au sein du Secure Element de Ledger OS.
🌐 Connectivité
Un appareil connecté est intrinsèquement plus exposé qu’un signer matériel isolé (air-gapped). Cette préoccupation est légitime de manière générale, car la connectivité réseau élargit la surface d’attaque. Mais la question est de savoir quelle surface d’attaque s’étend, et ce que le Mode sécurisé est conçu pour maintenir hors de sa portée.
La connectivité élargit en premier lieu la surface d’attaque du SoC et de l’OS mobile Un attaquant sophistiqué qui exploite une vulnérabilité dans le micrologiciel du SoC, le socle de l’OS mobile, une application tierce ou la pile réseau prend le contrôle de tout ou partie de l’environnement. Il s’agit d’une menace réelle que le durcissement de l’OS mobile traite à l’aide de fonctionnalités de sécurité telles que : la sécurité de la mémoire ARMv9.2-A, l’isolation IOMMU/SMMU, un noyau durci et un TEE, par exemple. Mais du point de vue de Ledger, ces fonctionnalités ne sont pas conçues pour fournir le niveau de protection requis contre le vol de clés ou les signatures non autorisées lors d’opérations sensibles spécifiques.
Un attaquant disposant d’un contrôle partiel ou total de l’OS mobile peut :
- Lire tout ce à quoi le Mode standard a accès (données d’applications, contenu en cache, identifiants), y compris les informations et secrets affichés à l’écran ;
- Modifier la demande de transaction envoyée d’une Application mobile à Ledger OS ;
- Afficher des informations trompeuses à l’utilisateur dans l’interface avant que le Mode sécurisé ne prenne le relais ;
- Perturber l’expérience utilisateur du Mode Standard ;
- Créer un hameçonnage de l’utilisateur en fournissant une fausse transaction construite par l’attaquant.
Sur Ledger Atom, l’architecture est conçue pour qu’un attaquant ayant le contrôle partiel ou total de l’OS mobile ne puisse pas :
- Lire la seed ou les clés privées (elles sont exclusivement stockées et exploitées par Ledger OS dans son Secure Element) ;
- Voir ce que Ledger OS affiche à l’écran en Mode sécurisé, ni injecter ni lire un événement tactile en Mode sécurisé (le bus d’affichage est directement géré par le Secure Element de Ledger OS via les puces du Mode sécurisé, et la puce Qualcomm qui exécute l’OS mobile n’a aucun accès physique à ce bus d’affichage qui est isolé par le FPGA) ;
- Approuver une transaction pour le compte de l’utilisateur. L’approbation nécessite que l’utilisateur effectue un appui physique sur la zone tactile sous le contrôle exclusif du Mode sécurisé ;
- Faites passer le Mode standard pour le Mode sécurisé. Le Mode standard peut afficher un écran de validation factice, mais il ne peut pas afficher la Barre sécurisée. La barre n’affichera donc pas le Mode sécurisé. Consultez la Barre sécurisée avant chaque validation.
La seed est générée par Ledger OS lors de la configuration et n’est pas exposée en clair au Mode standard ni à aucune interface logicielle. La gestion de la seed est la même que sur les autres signers Ledger.
La connectivité de Ledger Atom élargit ce que vous pouvez faire sur l’appareil. Il est conçu de manière à ne pas affaiblir la protection que Ledger OS apporte à vos clés.
C’est ce qui fait de Ledger Atom une catégorie d’appareils sécurisés véritablement inédite. Les précédents signers Ledger nécessitent un appareil appairé pour fonctionner : la connectivité est déléguée à un téléphone ou un ordinateur auquel Ledger OS ne peut pas faire confiance. Ledger Atom élimine cette dépendance. Le même appareil qui navigue, communique et exécute des agents IA est également l’appareil qui vous permet de signer, d’approuver et d’attester. Le champ des possibles s’est élargi autour du périmètre de sécurité.
✨ Propriété
Chaque fonctionnalité introduite par Ledger Atom en matière d’actifs numériques, d’experts IA, d’identité, de communications privées et bien d’autres, repose sur un principe unique : les actions sensibles requièrent votre confirmation physique, fournie au sein de zones sécurisées conçues pour qu’aucun logiciel ne puisse les atteindre afin de compromettre vos actions. C’est cela, le Proof of You™. Et c’est cette caractéristique précise que l’architecture matérielle et logicielle détaillée dans ce document a pour rôle de faire respecter. Les quatre expériences ci-dessous en sont quelques-unes des représentations.
Propriété
Ledger Atom embarque une expérience complète dédiée aux actifs numériques, le tout intégré à l’environnement de l’OS mobile. Ce qui le distingue de tout autre wallet mobile, c’est que chaque autorisation, transaction, signature et approbation liées sont générées par Ledger OS sur l’écran sécurisé et confirmées par un appui tactile isolé au niveau matériel. Les utilisateurs possèdent leurs clés privées, stockées dans le Secure Element de Ledger OS.
Contrôle des agents IA
De plus en plus aptes à agir au nom des utilisateurs, les agents IA peuvent désormais réserver, faire du trading, coder, effectuer des transactions. Le problème structurel réside dans le fait que, pour de nombreux agents aujourd’hui, les actions s’exécutent sur une infrastructure sous contrôle logiciel, au sein de laquelle l’étape de validation (l’affichage préalable à la confirmation) peut être compromise. Ledger Atom apporte une solution à ce problème au niveau matériel. Grâce au Ledger Agent Stack, les actions d’un agent IA exigeant l’autorisation de l’utilisateur sont acheminées vers le Mode sécurisé. Les détails de l’action voulue sont affichés par Ledger OS au sein du Mode sécurisé. L’utilisateur approuve physiquement sur une interface tactile isolée au niveau matériel. L’agent ne peut pas poursuivre sans cette confirmation, et le Mode sécurisé est conçu pour qu’aucun logiciel sur le Mode standard ne puisse la falsifier. La rapidité et la portée d’exécution de l’IA restent intactes. Les validations restent sous le contrôle de l’utilisateur.
Preuve d’identité
Le Mode sécurisé de Ledger Atom sera en mesure de générer des attestations liées par cryptographie certifiant qu’une confirmation physique a été effectuée sur un appareil authentique exécutant Ledger OS, pour une action spécifique, à un instant précis, par un être humain. Il est ancré dans le même Secure Element qui renferme les clés de l’utilisateur, affiché sur le même écran sécurisé auquel le Mode standard ne peut pas accéder, et confirmé via le même canal tactile isolé au niveau matériel. Le résultat constitue la preuve qu’une action a été confirmée sur l’appareil et non générée par un logiciel, ce qu’un système tiers peut vérifier. Une attestation démontre qu’une confirmation a eu lieu sur l’appareil.
Chiffrement général
L’architecture de Ledger Atom est conçue pour mettre en œuvre un modèle de communication au sein duquel du texte en clair ne transite jamais par le Mode standard. Les messages sont chiffrés et déchiffrés au sein du Secure Element, tandis que la couche de l’OS mobile ne gère que le texte chiffré. Cette capacité s’accroît avec le réseau d’appareils Ledger Atom et constitue une propriété de l’architecture dont l’utilité s’accroît à mesure que l’adoption progresse.
🧩 Plateforme
Les développeurs tiers pourront concevoir des applications qui utiliseront le Mode sécurisé pour signer des transactions, authentifier les utilisateurs, stocker des secrets ou afficher des données sensibles sur l’écran sécurisé. La plateforme est conçue de manière à ce que les applications ne voient pas la seed et ne puissent pas modifier Ledger OS.
Le Ledger Atom SDK est une extension additive de l’OS mobile SDK standard. Il ne vient ni remplacer ni encapsuler aucune API de l’OS mobile standard. Il sert d’interface d’accès pour la communication entre une Application mobile et le Mode sécurisé, en jouant le rôle de client pour le Ledger Atom Service. Les développeurs qui utilisent déjà le Device Management Kit de Ledger (DMK) pour communiquer avec des signers Ledger externes reconnaîtront le modèle Le Ledger Atom SDK suit le modèle du DMK, mais remplace le transport BLE/USB par le Ledger Atom Bridge sur l’appareil.
Les Apps sécurisées (telles qu’Ethereum ou Bitcoin) s’exécutent sur Ledger OS. Elles analysent les requêtes entrantes, gèrent la logique métier associée à leur cas d’utilisation, génèrent l’affichage du Mode sécurisé, gèrent le flux de confirmation et renvoient les résultats. Elles sont développées avec le SDK sécurisé de Ledger, soit par Ledger, soit par des éditeurs tiers d’Apps sécurisées qui en sont propriétaires et en restent responsables. Avant d’être mise à disposition en téléchargement, une App sécurisée doit être soumise au processus d’analyse technique, de sécurité et de signature de Ledger. Le SDK sécurisé est conçu de manière à ce qu’une requête malformée ou malveillante du Mode standard ne puisse pas forcer une App sécurisée à signer quelque chose que l’utilisateur n’a pas vu et confirmé. L’App sécurisée construit son propre affichage de signature en clair à partir de données brutes analysées, jamais à partir d’une image prérendue fournie par l’OS mobile.
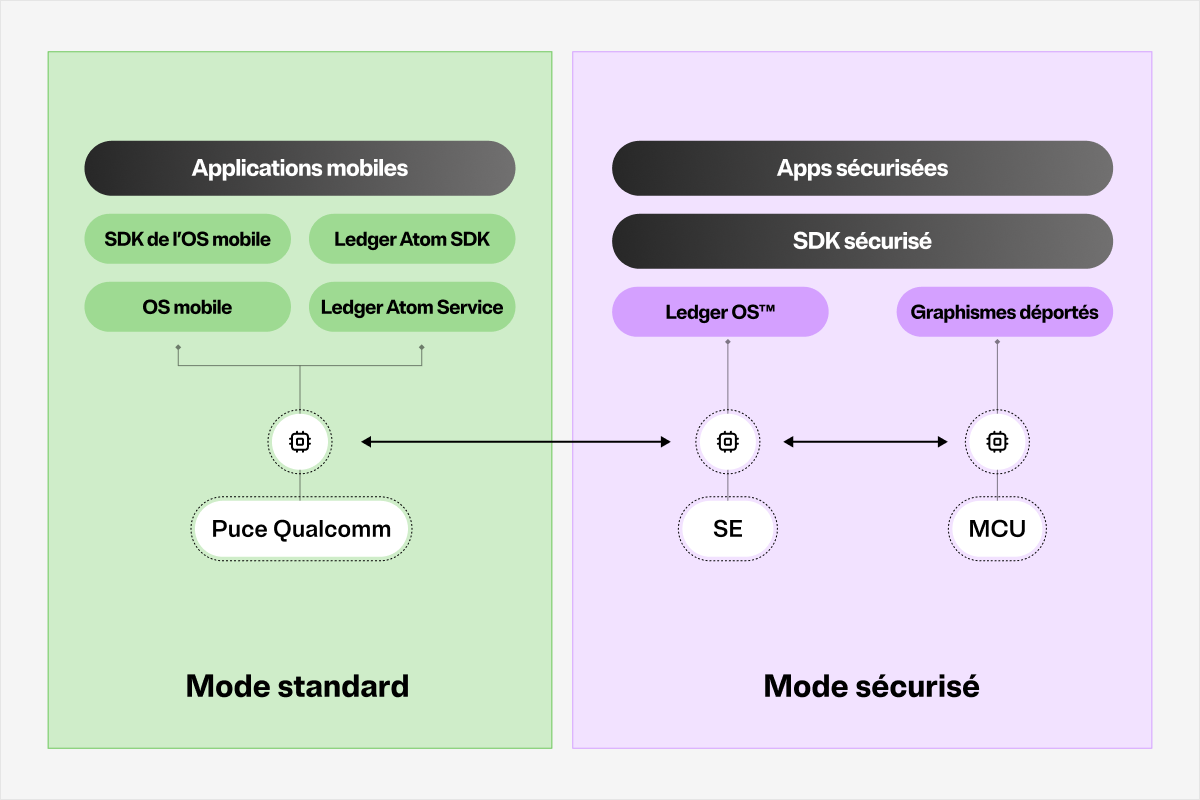
La pile logicielle est conçue de manière à ce qu’une application ne puisse pas interrompre la session active en Mode sécurisé d’une autre application.
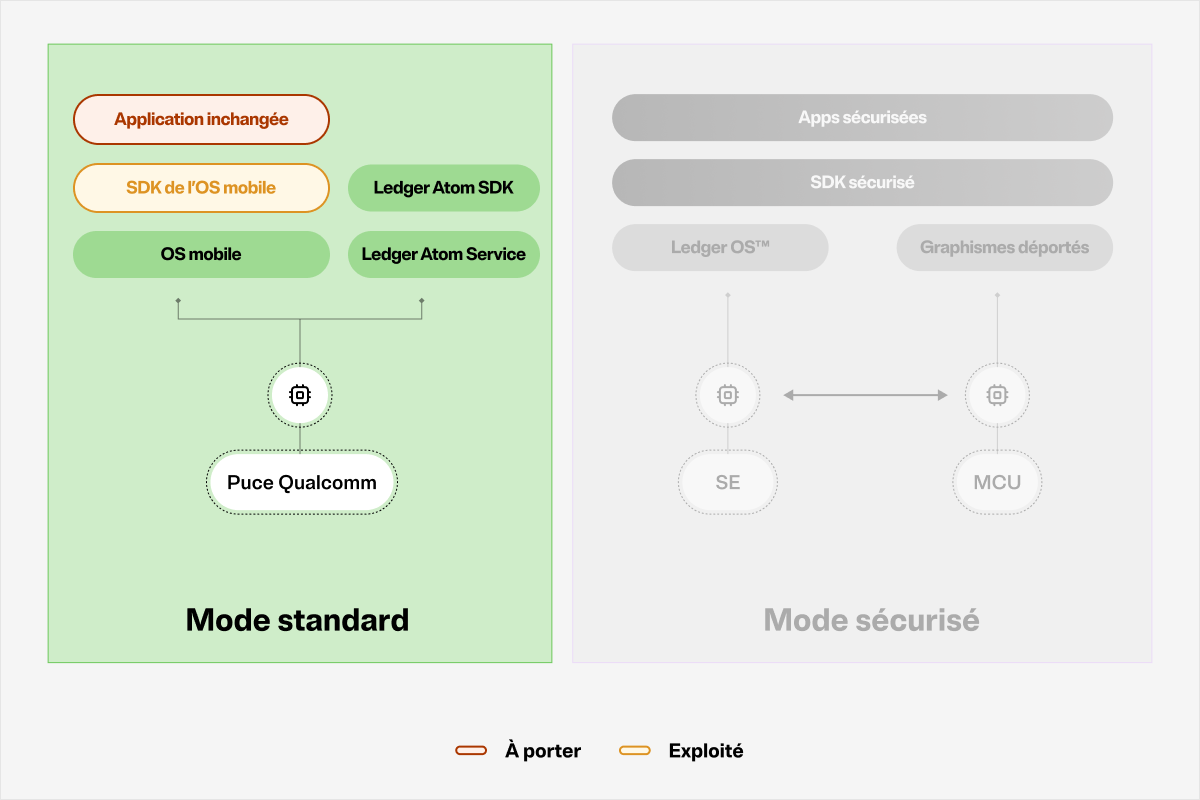
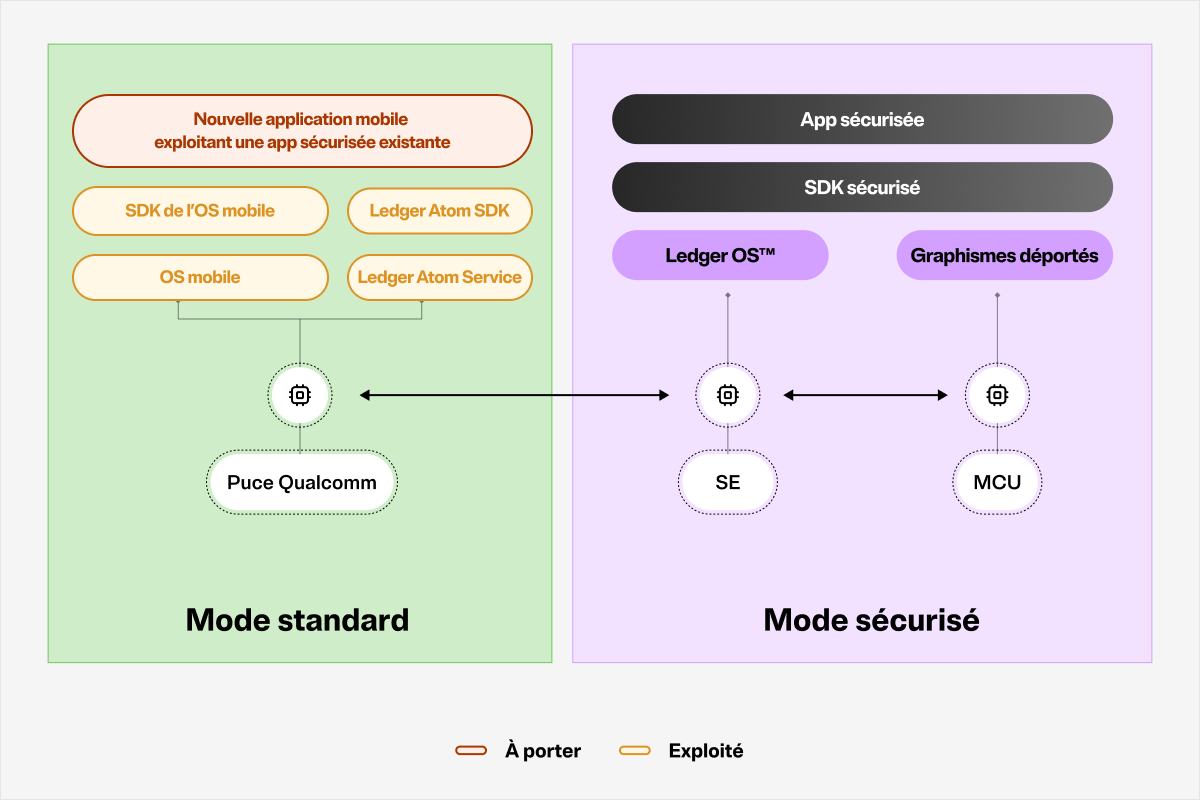
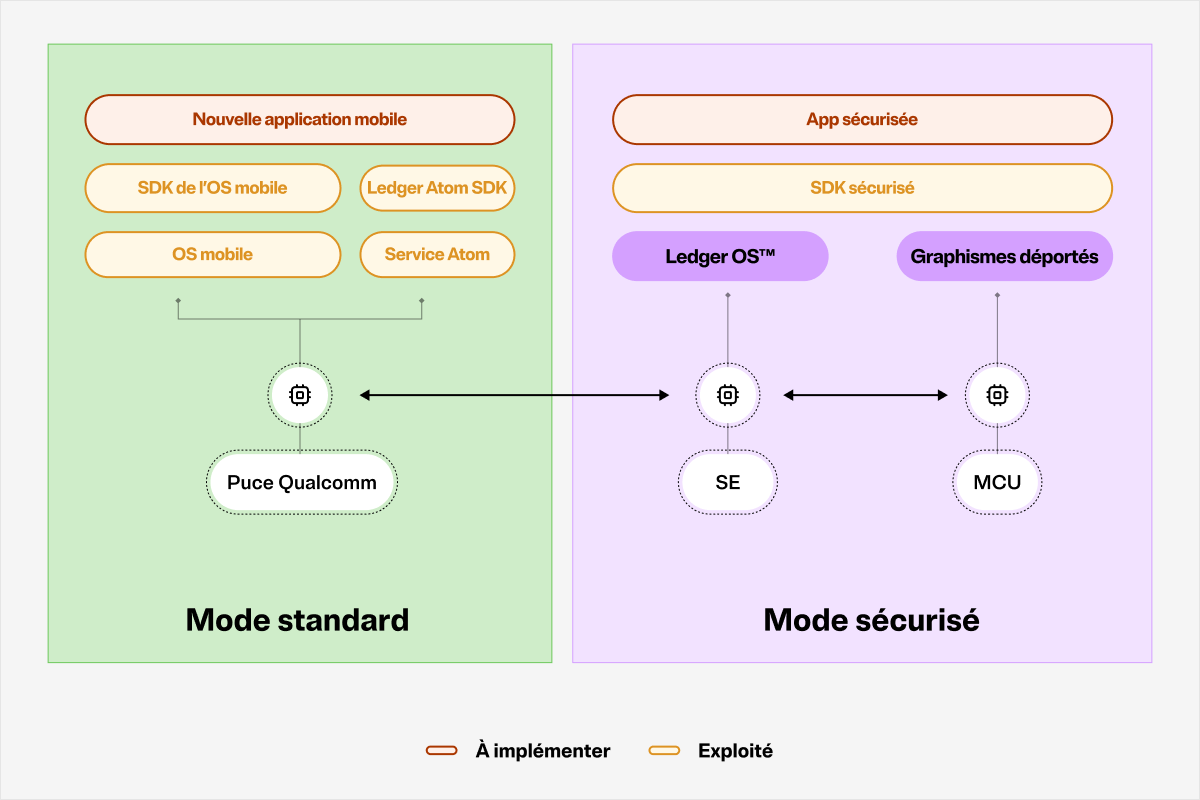
On distingue trois scénarios d’intégration typiques, hiérarchisés par degré d’effort.
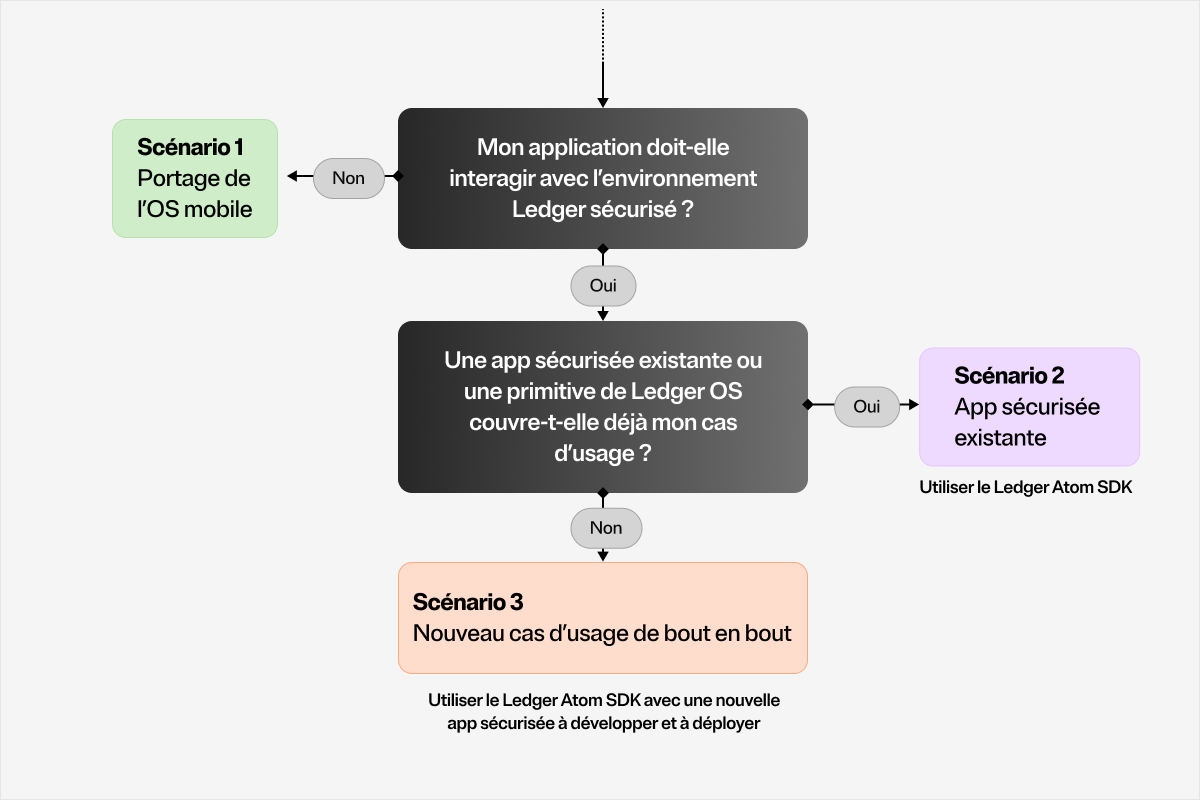
Dans le scénario 1, une Application mobile existante ne nécessite aucune modification fonctionnelle pour s’exécuter sur Ledger Atom. Elle utilise les API classiques de l’OS mobile et n’a aucune dépendance vis-à-vis du Ledger Atom SDK, mais dépend toutefois de son portage sur l’OS mobile SDK. La tâche principale est donc le portage, de l’utilisation des Mobile OS SDK existants vers le nôtre.
Dans le scénario 2, un développeur souhaite interagir avec une app sécurisée Ledger qui existe déjà (par exemple, pour soumettre une transaction Ethereum depuis son application afin de la signer). Le développeur code la partie Application mobile de son produit en utilisant le Ledger Atom SDK et la documentation L’app sécurisée existe déjà, qu’elle appartienne à Ledger ou à un développeur tiers. Aucun développement en Mode sécurisé n’est requis. L’intégration est similaire aux intégrations existantes basées sur le DMK, avec le transport remplacé par le Ledger Atom Bridge.
Dans le scénario 3, un développeur souhaite créer un nouveau cas d’usage de bout en bout, une nouvelle Application mobile et une nouvelle App sécurisée, qui communiquent via un ensemble de commandes APDU personnalisé. Les couches inférieures du Ledger Atom SDK gèrent le transport. Le SDK sécurisé gère les points d’entrée de l’implémentation de l’App sécurisée. Toute nouvelle App sécurisée doit suivre la procédure de dépôt standard de Ledger et être signée par Ledger avant de pouvoir être déployée et mise à disposition des utilisateurs. Les revues et la signature de Ledger sont des exigences techniques de la plateforme. Elles ne constituent pas une garantie ni une approbation de l’application. Le propriétaire de l’App sécurisée demeure seul responsable de l’application, de sa maintenance et de sa sécurité.
🛡️ Sécurité
Ledger n’attend jamais de ses utilisateurs qu’ils accordent leur confiance à de simples assertions de sécurité. Chaque composant de l’architecture de sécurité décrit dans ce document fait l’objet d’un examen indépendant, d’une certification formelle, ou des deux.
La CSPN est une certification de sécurité par produit attribuée par l’ANSSI, l’Agence nationale française de la sécurité des systèmes d’information. Elle évalue les fonctions de sécurité sur lesquelles reposent directement les utilisateurs finaux : le stockage des clés, la signature des transactions, l’intégrité de l’écran sécurisé, la gestion du code PIN et le mécanisme de vérification de l’authenticité. Les signers Ledger font l’objet d’une évaluation de sécurité CSPN au minimum lors de leur lancement. La CSPN évaluera Ledger Atom en tant que système complet et si les propriétés de sécurité décrites dans ce livre blanc sont correctement implémentées et ne peuvent pas être contournées de manière triviale. La certification CSPN ne porte pas sur la puce sous-jacente, mais sur le comportement effectif du produit.
La certification Critères Communs EAL6+ est une certification de sécurité attribuée, entre autres, aux puces Secure Element utilisées dans Ledger Atom. Il s’agit du même niveau d’exigence que sur les puces Secure Element intégrées à la gamme de signers Ledger actuels, à partir du Ledger Nano S Plus. L’EAL6+ évalue la résistance physique et logique de la puce elle-même face aux manipulations, aux attaques par canal auxiliaire, à l’injection de faute, au sondage matériel et à d’autres formes d’attaques au niveau matériel. En particulier, le Secure Element de Ledger OS, le ST54M, est certifié EAL6+, ce qui correspond à l’un des niveaux d’exigence les plus élevés pour les produits de sécurité commerciaux. Cette certification est attribuée à la puce, et non au logiciel qui s’y exécute ni à l’architecture globale de l’appareil.
Le Donjon désigne l’unité interne de Ledger dédiée à la recherche en sécurité et d’attaque (red team). Pour Ledger Atom, l’analyse du Donjon couvre l’architecture « split-world » : la logique de commutation de l’affichage et du tactile gérée par le FPGA, le rendu et l’isolation de la Barre sécurisée, le durcissement et la surface d’attaque de l’OS mobile, le chemin de mise à jour du micrologiciel et du bitstream, l’architecture anti-manipulation, et le modèle de menace supposant un OS mobile entièrement compromis. Le Donjon travaille en partant du postulat explicite que l’OS mobile est contrôlé par un attaquant, et évalue si les limites du Mode sécurisé résistent dans ces conditions.
Au-delà de ces évaluations, Ledger mandate des laboratoires de sécurité indépendants pour auditer le matériel, le micrologiciel et la chaîne logicielle, depuis une application jusqu’au Ledger OS. Les audits externes couvrent le bitstream du FPGA et l’implémentation du canal sécurisé, le micrologiciel du microcontrôleur, le socle Ledger OS pour Ledger Atom, le durcissement de l’OS mobile, ainsi que le Ledger Atom SDK et Ledger Atom Service. La politique de Ledger consiste à publier les résultats et les conclusions des audits peu après le lancement de l’appareil.
Les artefacts de micrologiciel expédiés sur Ledger Atom sont construits de manière reproductible : une recompilation propre à partir de sources fixées et de la même chaîne d’outils produit un résultat identique au bit près, que toute partie peut vérifier indépendamment. La signature en production requiert un quorum de trois personnes occupant des rôles distincts, un mécanisme mis en œuvre par l’infrastructure de signature Ledger et adossé à des HSM. Le processus est conçu de manière à ce qu’aucun collaborateur ne puisse, à lui/elle seul(e), autoriser une mise à jour de micrologiciel sur les appareils déployés en production. Tous les événements de signature et de distribution sont consignés dans un log d’audit équipé d’une protection contre les altérations.
🔭 Conclusion
Ledger Atom n’est pas un compromis entre sécurité et facilité d’utilisation. C’est un appareil reposant sur la conviction que ces deux exigences sont conciliables : un environnement connecté et un véritable signer matériel peuvent cohabiter au sein d’un même produit sans s’affaiblir mutuellement. Les principes de sécurité restent identiques à ceux des signers Ledger qui l’ont précédé : votre seed reste dans le Secure Element de Ledger OS, vos validations se font sur un écran hors de portée de l’OS mobile, et l’architecture est conçue pour qu’aucun micrologiciel ni logiciel s’exécutant dans la puce Qualcomm ou le socle de l’OS mobile ne puisse autoriser de signature en votre nom. Ce qui change, c’est tout ce qui l’entoure. Ledger Atom transpose ce modèle de sécurité à une expérience intégrée et ouverte à un écosystème de millions de développeurs. Le tout, dans un format poche. Les engagements de sécurité restent les mêmes. Le champ des possibles s’élargit.
📖 Abréviations
| Abrév. | Terme complet | Description |
| APDU | Application Protocol Data Unit | Format de commande/réponse utilisé pour communiquer avec les puces Secure Element. Utilisé par les apps sécurisées pour échanger des données avec l’OS mobile via le Ledger Atom Bridge. |
| CSPN | Certification de sécurité de premier niveau | Certification de sécurité par produit attribuée par l’ANSSI, l’agence nationale française de la sécurité des systèmes d’information. |
| DMK | Device Management Kit | Le Ledger SDK permet de communiquer avec les signers Ledger. Le Ledger Atom SDK étend cela au Mode sécurisé sur l’appareil. |
| EAL | Evaluation Assurance Level | Une échelle au sein des Critères Communs (CC) mesurant l’exhaustivité d’une évaluation de sécurité. Le SE de Ledger OS et le SE de l’OS mobile choisis pour l’appareil Ledger Atom visent le niveau EAL6+. |
| FPGA | Field-Programmable Gate Array | Un circuit intégré reprogrammable. Sur Ledger Atom, il fait office de commutateur matériel entre les bus d’affichage/tactiles de l’OS mobile et le Mode sécurisé. |
| HSM | Hardware Security Module | Module de sécurité matériel. Un appareil physique dédié utilisé pour générer, stocker et gérer de manière sécurisée des clés cryptographiques. Utilisé par Ledger pour la signature des micrologiciels de production. |
| IOMMU/SMMU | Unité de gestion mémoire E/S (IOMMU) / Unité de gestion mémoire système (SMMU) | Composant matériel qui isole les périphériques compatibles DMA de la mémoire système, neutralisant le risque d’accès mémoire arbitraire en cas de compromission. |
| MCU | Microcontroller Unit | Puce microcontrôleur. Sur Ledger Atom, le coprocesseur STM32U5 (MCU-SEC) qui fait l’interface entre le SE de Ledger OS et le FPGA, et gère le rendu graphique du Mode sécurisé (coprocesseur graphique). |
| MIPI DSI | Mobile Industry Processor Interface — Display Serial Interface | Bus matériel standardisé reliant le SoC à la dalle d’affichage. Sur Ledger Atom, le FPGA intercepte ce bus pour implémenter l’isolation de l’affichage. |
| OS mobile | Système d’exploitation mobile ou Mode standard | Le système d’exploitation s’exécutant sur le SoC et basé sur le Projet Android Open Source (Android Open Source Project). |
| OTA | Over-The-Air | Mise à jour logicielle ou micrologicielle à distance, fournie via une connexion réseau sans accès physique à l’appareil. |
| PQC | Post-Quantum Cryptography | Cryptographie post-quantique. Algorithmes cryptographiques conçus pour rester sécurisés face aux attaques d’ordinateurs quantiques. Le SE de Ledger OS sur Ledger Atom est prêt pour l’ère post-quantique. |
| SE | Secure Element | Une puce sécurisée contre les manipulations, conçue pour stocker et traiter des données sensibles de manière isolée. Ledger Atom en contient notamment une pour les identifiants de l’OS mobile et une pour Ledger OS. |
| AS | App sécurisée | Une app Ledger OS s’exécutant au sein de la puce Secure Element, chargée d’analyser les demandes de transaction, de générer l’affichage du Mode sécurisé et de gérer les flux de confirmation. Développée avec le Secure SDK de Ledger, analysée et signée par Ledger avant son déploiement. |
| SELinux | Security-Enhanced Linux | Un modèle de contrôle d’accès obligatoire au niveau du noyau Linux, imposant des règles de permission rigoureuses pour chaque processus. Configuré avec une politique renforcée dans Ledger Atom. |
| SoC | System-on-Chip | Système sur puce. Un circuit intégré combinant processeur, interfaces mémoire et périphériques. Sur Ledger Atom, le SoC exécute l’environnement du Mode standard. |