




Verschiedenes | 15/10/2026
Ledger Atom – Whitepaper
📓 Inhaltsverzeichnis
- 🌍 Einleitung
- 💡 Auf einen Blick
- 🏗️ Zwei Modi
- 🖥️ Secure Screen
- 🔐 Vorteile des Secure Mode
- 🌐 Online-Signer
- ✨ Eigentümerschaft
- 🧩 Plattform
- 🛡️ Sicherheit
- 🔭 Fazit
- 📖 Abkürzungen
🌍 Einleitung
Bisher funktionierten Ledger-Hardware-Signer nach einem einfachen und effektiven Sicherheitsmodell: Sie haben keine direkte Internetverbindung, und der Bildschirm, den du siehst, wird ausschließlich vom Ledger-BetriebssystemTM gesteuert, das auf einem zertifizierten Secure Element läuft. Wenn du beispielsweise eine Transaktion auf dem Ledger Nano XTM oder dem Ledger FlexTM bestätigst, ist das, was du auf dem Display siehst, auch das, was tatsächlich signiert wird. Die Architektur ist so konzipiert, dass Anwendungen oder Schadsoftware auf deinem Computer eine Transaktion nicht ändern können.
Ledger Atom™ ändert den Formfaktor, nicht das Sicherheitsmodell. Es basiert auf Ledger OS™, dem Betriebssystem, das Ledger-Signer antreibt, mit einem gehärteten mobilen Betriebssystem an seiner Seite für den Alltag: ein mobiles Betriebssystem zum Erkunden, Ledger OS zum Bestätigen. In diesem Dokument kann das mobile Betriebssystem auch als Standardmodus bezeichnet werden. Die beiden Umgebungen koexistieren auf demselben Bildschirm, aber das Ledger-Signer-Konzept bleibt bestehen, mit einer vollständigen physischen Isolation auf Hardware-Ebene zwischen diesen beiden Welten.
Dieses Dokument erklärt im Detail, wie diese Isolation funktioniert, warum sie selbst dann standhält, wenn Android vollständig kompromittiert ist, und wie sich das Gerät im Vergleich zu anderen Ansätzen schlägt, einschließlich Android-Telefonen, die TEE nutzen oder bereits dedizierte Sicherheitschips enthalten.
💡 Auf einen Blick
Ledger Atom ist das erste Ledger-Gerät, mit dem du ein Android-Betriebssystem auf einem verbundenen Signer nutzen kannst, ohne auf die Sicherheitsgarantien eines Ledger-Signers zu verzichten. Das mobile Betriebssystem erlaubt es dir, deinen Alltag zu bewältigen. Ledger OS ist das Sicherheitsfundament, das den Secure-Modus verwaltet, und das mobile Betriebssystem wird parallel ausgeführt. Der Secure-Modus verwaltet alles, was am wichtigsten ist: deine Schlüssel, deinen Seed, deine Signaturen. Diese beiden Modi werden auf dedizierten, physisch getrennten Chips ausgeführt. Ein spezieller Ledger-Hardware-Schalter, der von Ledger OS gesteuert wird, trennt Android von Bildschirm und Touch-Panel, sobald ein sensibler Vorgang beginnt. Der Sicherheitsmodus ist so konzipiert, dass unter Android ausgeführte Software, einschließlich einer kompromittierten Anwendung, diese Trennung nicht außer Kraft setzen kann. Dein Seed bleibt im Secure Element, und Freigaben erfolgen unter deiner Kontrolle.
Entwickler, die mobile Anwendungen entwickeln, können das geplante Ledger Atom SDK verwenden, um hardwaregestützte Freigaben hinzuzufügen, ohne für dedizierte Hardware entwickeln zu müssen, und können eine einzige Anwendung zur Handhabung von Ledger Atom und anderen kompatiblen Geräten pflegen.
🏗️ Zwei Modi
Ledger Atom enthält zwei unabhängige Ausführungsumgebungen, die sich dasselbe Display und Touch-Panel teilen, mit einer patentierten Ledger-Isolierung auf Hardware-Ebene, die so konzipiert ist, dass die Android-Seite sie nicht umgehen kann.
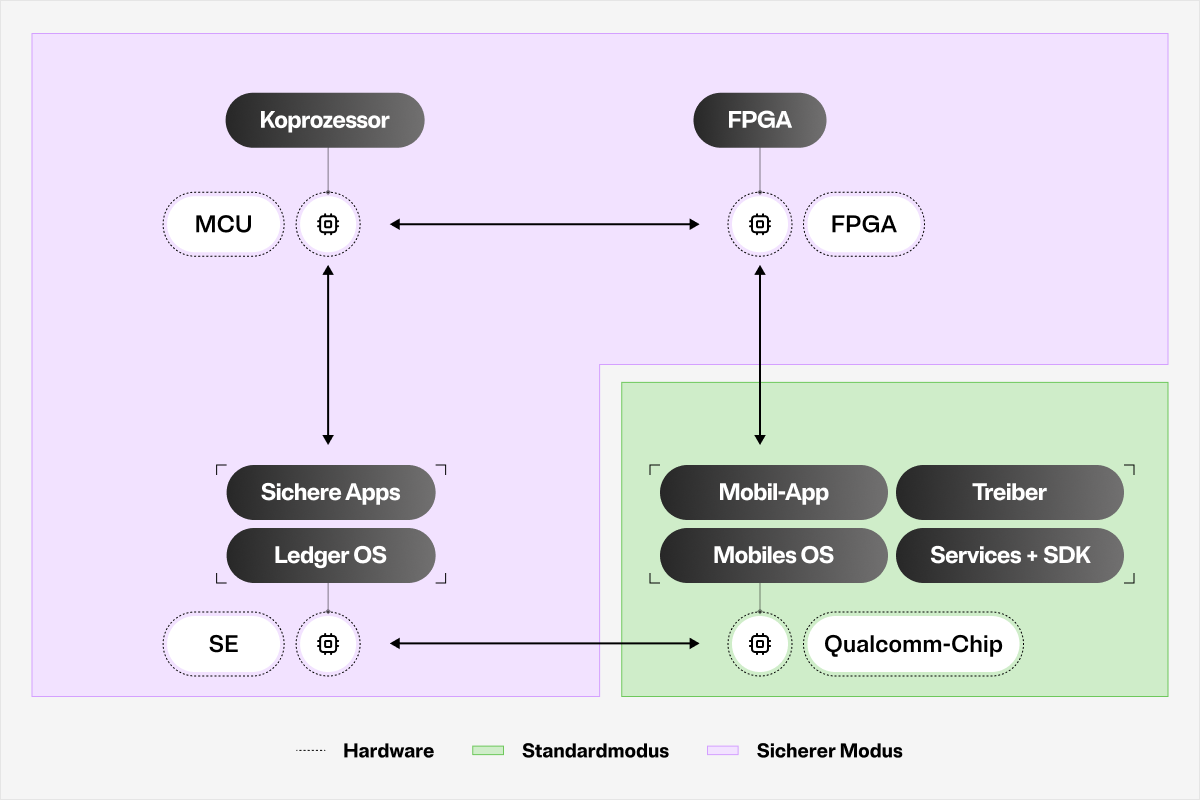
Der Secure-Modus wird auf einem eigenständigen Hardware-Stack ausgeführt. Es besteht aus Ledger OS, das auf einem nach Common Criteria zertifizierten (EAL6+) Secure Element (der ST54M, bereit für Post-Quanten-Kryptograhie), ein Mikrocontroller (STM32U5), der als Coprozessor des Secure Elements fungiert und für das Grafik-Rendering sowie eine Reihe zusätzlicher Sicherheitsvorkehrungen zuständig ist, und ein integriertes FPGA, das als physischer Multiplexer auf Display- und Touch-Ebene zwischen den beiden Welten fungiert. Das Ledger-Betriebssystem ist dasselbe Betriebssystem, das alle Ledger-Signer antreibt und alle Geheimnisse, den Seed, die privaten Schlüssel, die PIN und die Signiervorgänge verwaltet. Dank dieser Architektur sind alle sensiblen Elemente so konzipiert, dass sie diesen eigenständigen Hardware-Stack nicht verlassen. Sie sind auf Hardware-Ebene für das SoC und somit für Android und die darauf ausgeführten Anwendungen niemals sichtbar.
Der Standard-Modus wird auf einem ARMv9.2-A ausgeführt Qualcomm-Chip. Es bewältigt alltägliche Gerätefunktionen: ein hochauflösendes Display und eine hochauflösende Kamera, kabelgebundene und drahtlose Konnektivität, effizientes Energiemanagement und eine reaktionsschnelle UX. Das mobile Betriebssystem auf dem Ledger Atom ist gehärtet, bleibt aber dennoch ein allgemeines, leistungsorientiertes Betriebssystem, das für eine Vielzahl von Aufgaben entwickelt wurde, und kein Betriebssystem, das speziell auf Sicherheit ausgelegt ist. Das Sicherheitsmodell von Ledger zielt darauf ab, Benutzerdaten auf der Android-Seite nach dem neuesten Stand der Technik zu schützen, vertraut Android jedoch bei sensiblen Operationen nicht. Auf Anwendungsebene führt es die Ledger WalletTM-Anwendung und Android-Anwendungen von Drittanbietern aus, von denen einige möglicherweise den Secure Mode nutzen.
Jeder Modus verfügt zudem über einen eigenen, unabhängigen Entsperrmechanismus. Die Gerätezugangsdaten des mobilen Betriebssystems (Muster, Passwort, Fingerabdruck) entsperren die Standardmodus-Umgebung und deren mit Zugangsdaten verschlüsselten Speicher, der von einem dedizierten Secure Element verwaltet wird. Das Ledger-Betriebssystem verwendet eine dedizierte, vollständig getrennte PIN, um den Secure Mode zu entsperren, und ist für die Autorisierung aller sensiblen Vorgänge erforderlich (die PIN des Ledger-Betriebssystems wird niemals an die Android-Seite übermittelt, dort gespeichert oder ist von dieser aus zugänglich).
Die zwei Welten kommunizieren über einen streng kontrollierten Kanal: eine dedizierte physische Schnittstelle zwischen dem Qualcomm-Chip und dem Ledger Betriebssystem Secure Element unter Verwendung eines Ledger-Protokolls, das in einem sicheren Kanal gekapselt ist. Der Kanal ist so konzipiert, dass das mobile Betriebssystem nur Anfragen an den Secure Mode senden kann. Android kann einen Wechsel zurück aus dem Sicheren Modus nicht erzwingen, ohne dass Ledger OS das Ereignis akzeptiert, und es kann weder beobachten, was im Inneren geschieht, noch fälschen, was der Sichere Modus auf dem Display anzeigt, noch Aktionen oder Genehmigungen einschleusen. Auf Android-Anwendungsebene läuft der gesamte Datenaustausch mit dem Sicheren Modus (Secure Mode) über den bestehenden SDK-Stack von Ledger, der zusätzliche Schnittstellen integrieren wird, um Entwickler bei den neuen erweiterten Ledger Atom-Funktionen zu unterstützen.
Jede Seite verfügt außerdem über ein eigenes, dediziertes Secure Element für ihre eigenen Geheimnisse. Das dem Standard-Modus zugehörige SE implementiert Sicherheitsprimitive für den Schutz von Zugangsdaten und Speicher. Das Ledger OS-SE verwahrt den Signer-Seed und übernimmt alle Blockchain-bezogenen Signiervorgänge sowie die Verwaltung anderer sensibler kryptographischer Schlüssel. Die beiden Chips haben unabhängige, dedizierte Funktionen, sind jedoch so miteinander verbunden, dass eine Fehlfunktion oder der Austausch eines der Chips als Sicherheitsereignis behandelt wird.
Secure Boot und Updates werden für das mobile Betriebssystem, Ledger OS und die MCU- und FPGA-Komponenten erzwungen. Das mobile Betriebssystem bootet über eine bestätigte Chain, die in von Ledger kontrollierten Schlüsseln verankert ist, mit Rollback-Schutz. Die Ledger Betriebssystem-Firmware, die MCU-Firmware und der FPGA-Bitstream sind jeweils von Ledger signiert und werden beim Booten verifiziert. Der FPGA-Bitstream ist in seinem zugehörigen Flash-Speicher gespeichert, und die MCU verifiziert seine Authentizität, bevor der FPGA betrieben werden darf. Der Rollback-Schutz soll verhindern, dass eine dieser Komponenten herabgestuft wird. Alle Over-the-Air-Updates erfordern ein Multi-Party-Quorum von durch Ledger kontrollierten, HSM-gestützten Signaturschlüsseln (der Prozess ist so konzipiert, dass kein einzelner Ledger-Angestellter oder Bediener der Produktionslinie eine Firmware auf Produktionsgeräte übertragen kann).
Nichts aus dem Secure Mode wird synchronisiert, gesichert oder ist für den Standard-Modus zugänglich, ohne dass der Secure Mode einen expliziten Zugriff gewährt. Der Seed befindet sich nicht im Speicher des mobilen Betriebssystems.
🖥️ Secure Screen
Auf einem Standard-Smartphone und auf den meisten Geräten mit speziellen Sicherheitschips steuert das SoC mit den darauf ausgeführten, zugehörigen unteren Ebenen des mobilen Betriebssystems jeden Pixel auf dem Display und jedes Touch-Ereignis des Bildschirms. Wenn Android oder die Low-Level-Firmware des SoC-Herstellers kompromittiert ist, könnte die Anzeige potenziell lügen. Eine bösartige Anwendung oder ein gerootetes Gerät kann dir eine Transaktion anzeigen und eine völlig andere signieren. Die Software-Ebenen, die das darstellen, was du auf dieser Art von Gerät siehst, sind auch die Software-Ebenen, die manipuliert werden könnten.
Display- und Touch-Isolierung
Ledger Atom bricht diese Annahme auf Hardware-Ebene. Ein gesichertes FPGA, auf dem ein von Ledger speziell entwickelter Bitstream läuft, befindet sich zwischen dem SoC und dem Display-Panel und fängt sowohl den Display-Bus als auch den Touch-Bus ab. Das FPGA arbeitet in zwei Modi, und nur Ledger Betriebssystem kann einen Moduswechsel befehlen.
Der Standard-Modus ist der Standardzustand. Der FPGA fungiert als transparente Brücke, die die Display-Ausgabe des SoC direkt an das Panel weiterleitet und Touch-Ereignisse an den SoC leitet. Das mobile Betriebssystem hat die volle Kontrolle über den Bildschirm, mit Ausnahme der Secure Bar (unten beschrieben). Dies ist die normale tägliche Nutzung.
Der sichere Modus wird vom Ledger-Betriebssystem immer dann aktiviert, wenn eine sensible Aktion erforderlich ist. Bei der Aktivierung trennt das FPGA den Qualcomm-Chip vom Display und Touch. Das Display-Signal des Standard-Modus wird verworfen und Display-Touch-Ereignisse gehen nur an Ledger OS. Der Bildschirm wird nun ausschließlich vom Ledger-Betriebssystem angesteuert, das auf seinem Secure Element läuft, über eine sichere MCU und bis hin zum Grafik-RAM des FPGA. Die Architektur ist so konzipiert, dass selbst wenn Android von einem hochentwickelten Angreifer gerootet wird, dieser weder sehen kann, was auf dem Bildschirm angezeigt wird, noch lesen kann, was du eingibst, noch die angezeigten Informationen ändern oder ein Tippen einschleusen kann.
Die Secure Bar
Die Secure Bar ist ein reservierter Streifen ganz oben auf dem Display, der vom FPGA unter der exklusiven Kontrolle von Ledger OS gerendert wird. Das mobile Betriebssystem kann in diesem Bereich keine Pixel zeichnen (das FPGA verwirft diese). Es zeigt dem Benutzer auf einen Blick, ob sich das Gerät im Standardmodus oder Sicherheitsmodus befindet.
Der Privacy-Schalter
Der Privacy-Switch ist eine dedizierte Hardware-Taste, die die Stromversorgung für eine vordefinierte Auswahl an Peripheriegeräten (Kamera, Mikrofon und alle anderen als sensibel eingestuften Sensoren, wie beispielsweise den Beschleunigungssensor) sofort unterbricht. Er arbeitet auf Hardware-Ebene, unabhängig vom Software-Stack. Das Drücken unterbricht die Stromzufuhr zu diesen Peripheriegeräten, und keine Softwareschicht, keine Anwendung und kein Remote-Angreifer mit voller Android-Kontrolle kann das verhindern. Die Secure Bar zeigt den Schalterzustand. Zudem werden diese Peripheriegeräte, unabhängig von der Position des Privacy-Schalters, immer getrennt, wenn der Secure Mode aktiv ist.
Physischer Manipulationsschutz
Der physische Manipulationsschutz deckt den gesamten Hardware-Stack des Secure Mode ab. Das Secure Element des Ledger-Betriebssystems, sein Grafik-Coprozessor MCU und das FPGA befinden sich in einem physisch geschützten Bereich der Leiterplatte, eingeschlossen hinter einer aktiven Manipulationserkennung. Die MIPI-DSI-Leiterbahnen zwischen dem SoC und dem FPGA sind in den inneren Leiterplattenlagen eingebettet und treten nur innerhalb des geschützten Bereichs hervor, was ein passives Abfangen oder Umleiten unpraktikabel macht. Ein zweiter Manipulationsschutzbereich deckt die für die normale Wartung erforderliche Öffnung des Atom-Geräts ab. Beim Öffnen wird dieser zweite Manipulationsschutz-Perimeter ausgelöst. Es kann nur durch einen kontrollierten, von Ledger überwachten Prozess zurückgesetzt werden, was unerkannte physische Implantate erheblich erschwert.
Echtheitsprüfung
Die Echtheitsprüfung wurde entwickelt, damit Benutzer bestätigen können, dass das Ledger OS und die wichtigsten sensiblen Chips in ihrem Gerät echt und nicht manipuliert sind. Da Atom ein eigenständiges Gerät ist, ist die Echtheitsprüfung so konzipiert, dass sie Out-of-Band mit einem sekundären Gerät funktioniert, das neben dem Atom platziert wird. Während der Prüfung wird ein dynamischer Attestierungscode durch den Secure-Modus auf dem Atom-Gerät angezeigt. Dieser Attestierungscode wird von Ledger Betriebssystem ausgestellt und repräsentiert die Hardware- und Firmware-Authentizität der wichtigsten sensiblen Chips im Atom-Gerät. Der Benutzer verifiziert diesen Code über eine dedizierte Ledger-Anwendung auf seinem sekundären Gerät, was eine kryptographisch gebundene Attestierungssitzung zusammen mit dem Austausch mit dem Ledger-HSM abschließt. Die Attestierung ist so konzipiert, dass ein gefälschtes Gerät sie nicht fälschen kann, ohne im Besitz eines echten Ledger-Atom-Geräts zu sein.
🔐 Vorteile des Secure Mode
Führende Smartphones werden mit einem dedizierten Sicherheitschip versendet, der einen hardwaregestützten Schlüsselspeicher implementiert: Er speichert kryptographische Schlüssel in einem physisch getrennten, manipulationssicheren Chip. Dies ist eine echte Sicherheitsverbesserung gegenüber der reinen Software-Schlüsselspeicherung in Android-Ebenen (einschließlich TEE).
Das Standard-Modus-SE auf dem Ledger Atom (das einen hardwaregestützten Keystore, der in der Lage ist, sichere Operationen auszuführen, und den Schutz der Geheimnis-Assets für die Zugangsdaten des Sperrbildschirms verwaltet) und das Ledger OS SE (das kryptographische Schlüssel im Zusammenhang mit Blockchain-Transaktionen, dem Signieren und anderen Anwendungsfällen verwaltet) sind zwei separate physische Chips, die durch unterschiedliche Firmware-Stacks betrieben werden.
Der Ledger Atom Secure Mode nutzt nicht dieselbe Architektur wie ein Standard-Smartphone mit einem dedizierten Sicherheitschip. Diese Unterscheidung ist wichtig für hochwertige Vorgänge wie das Signieren einer Blockchain-bezogenen Transaktion oder die Verwendung von Geheimnissen zur Durchführung verschiedener Arten von Authentifizierungen und Signaturen.
Auf Ledger Atom:
- Die Transaktionsanfrage geht über das SDK bei Android ein, aber die auf dem Ledger-Betriebssystem in seinem dedizierten SE ausgeführte sichere Anwendung analysiert unabhängig davon die für das Clearsigning von Informationen relevanten Daten dieser Anfrage.
- Die Transaktionsdetails werden vom Ledger OS auf einem Bildschirm dargestellt, auf den der Standard-Modus im Secure Mode keinen Zugriff hat.
- Die PIN und die Bestätigung per Fingertipp erfolgen über einen Touch-Bus, der auf FPGA-Ebene physisch von Android getrennt ist.
- Das Ledger-Betriebssystem entscheidet nach der Zustimmung des Nutzers, ob signiert werden soll.
- Die für die Signatur verwendeten Schlüssel sind so konzipiert, dass sie im Secure Element des Ledger-Betriebssystems verbleiben.
🌐 Online-Signer
Ein verbundenes Gerät ist von Natur aus anfälliger als ein Air-Gapped-Hardware-Signer. Diese Sorge ist allgemein berechtigt, da die Netzwerkkonnektivität die Angriffsfläche vergrößert. Doch die Frage ist, welche Angriffsfläche sich vergrößert und was der Secure-Modus außerhalb ihrer Reichweite halten soll.
Die Konnektivität erweitert am unmittelbarsten die Angriffsfläche des SoC und des mobilen Betriebssystems. Ein hochentwickelter Angreifer, der eine Verwundbarkeit in der SoC-Firmware, im Android-Stack, in einer Drittanbieter-Anwendung oder im Netzwerk-Stack ausnutzt, erlangt die Kontrolle über Teile oder die gesamte Android-Umgebung. Dies ist eine reale Bedrohung, der die Android-Härtung durch Sicherheitsfunktionen begegnet, wie etwa: ARMv9.2-A Speichersicherheit, IOMMU/SMMU-Isolierung, gehärteter Kernel und TEE beispielsweise. Aus Sicht von Ledger sind diese Funktionen jedoch nicht dafür ausgelegt, das erforderliche Schutzniveau gegen Schlüsseldiebstahl oder unbefugtes Signieren bei bestimmten sensiblen Vorgängen zu bieten.
Ein Angreifer mit teilweiser oder vollständiger Kontrolle über das mobile Betriebssystem kann:
- Alles lesen, worauf der Standard-Modus Zugriff hat (Anwendungsdaten, zwischengespeicherte Inhalte, Zugangsdaten), einschließlich auf dem Bildschirm angezeigter Informationen und Geheimnisse;
- Die von einer mobilen Anwendung an Ledger OS gesendete Transaktionsanfrage ändern;
- Dem Nutzer irreführende Informationen auf der Android-Benutzeroberfläche anzeigen, bevor der Secure Mode die Kontrolle übernimmt;
- Die Standardmodus-Benutzererfahrung unterbrechen;
- Fälschen von Benutzer-Phishing durch Bereitstellen einer vom Angreifer erstellten gefälschten Transaktion.
Auf dem Ledger Atom ist die Architektur so konzipiert, dass ein Angreifer mit teilweiser oder vollständiger Kontrolle über das mobile Betriebssystem Folgendes nicht kann:
- Die Seed-Phrase oder die privaten Schlüssel auslesen (sie werden ausschließlich vom Ledger-Betriebssystem im Secure Element gespeichert und verwendet);
- sehen, was das Ledger-Betriebssystem auf dem Display im Secure Mode anzeigt, noch ein Touch-Ereignis im Secure Mode einschleusen oder lesen (der Display-Bus wird direkt vom Ledger-Betriebssystem-SE über die Secure-Mode-Chips verwaltet, und der Qualcomm-Chip, der Android ausführt, hat keinen physischen Zugriff auf diesen Display-Bus, der durch das FPGA isoliert ist);
- Eine Transaktion im Namen des Nutzers genehmigen. Die Freigabe erfordert, dass ein Benutzer ein physisches Tippen auf der Touch-Oberfläche ausführt, die unter der exklusiven Kontrolle des Sicherheitsmodus steht;
- Lass den Standard-Modus als Sicherheitsmodus durchgehen. Der Standard-Modus kann einen gefälschten Freigabebildschirm darstellen, aber er kann die Secure Bar nicht darstellen, sodass die Leiste den Secure Mode nicht anzeigt. Prüfe die Secure Bar vor jeder Genehmigung.
Der Seed wird bei der Einrichtung von Ledger OS generiert und nicht im Klartext gegenüber dem Standardmodus oder einer Softwareschnittstelle offengelegt. Die Seed-Handhabung ist dieselbe wie bei anderen Ledger-Signern.
Die Konnektivität von Atom erweitert das, was du auf dem Gerät tun kannst. Es ist so konzipiert, dass es den Schutz, den Ledger OS deinen Schlüsseln bietet, nicht schwächt.
Genau das macht Atom zu einer wirklich neuen Kategorie sicherer Geräte. Frühere Ledger-Signer benötigen ein verbundenes Gerät, um zu funktionieren: Die Konnektivität wird an ein Telefon oder einen Computer delegiert, dem das Ledger-Betriebssystem niemals vertrauen kann. Ledger Atom hebt diese Abhängigkeit auf. Dasselbe Gerät, das im Internet surft, kommuniziert und KI-Agenten ausführt, ist auch das Gerät, auf dem du freigibst und das signiert und attestiert. Der Spielraum des Möglichen hat sich um die Sicherheitsgrenze herum erweitert.
✨ Eigentümerschaft
Jede Fähigkeit, die Ledger Atom für digitale Assets, KI-Agenten, Identität, private Kommunikation und vieles mehr einführt, basiert auf einem einzigen Prinzip: Sensible Aktionen erfordern deine physische Bestätigung, die in sicheren Bereichen erfolgt, die so konzipiert sind, dass keine Software sie erreichen kann, um deine Aktionen zu manipulieren. Dies ist Proof of You™. Es ist die Eigenschaft, die die in diesem Dokument beschriebene Hardware und Software durchsetzen sollen. Die vier unten beschriebenen Erfahrungen sind einige ihrer Ausprägungen.
Eigentümerschaft
Ledger Atom bietet ein umfassendes Erlebnis digitaler Assets in der mobilen Betriebssystemumgebung. Was es von jeder anderen mobilen Wallet unterscheidet, ist, dass jede Autorisierung, jede Transaktion, jede Signatur und jede Freigabe vom Ledger-Betriebssystem auf dem Secure Screen dargestellt und über eine hardware-isolierte Berührung bestätigt wird. Benutzer besitzen ihre privaten Schlüssel im Ledger OS Secure Element.
Berechtigungen für KI-Agenten
KI-Agenten sind zunehmend in der Lage, im Namen eines Benutzers zu handeln: Buchen, Handeln, Bestätigen, Transferieren. Das architektonische Problem besteht darin, dass bei vielen Agenten heute Aktionen auf einer Software-gesteuerten Infrastruktur ausgeführt werden, bei der der Moment der Genehmigung – der Bildschirm, den der Nutzer sieht, bevor er bestätigt – gefälscht werden kann. Ledger Atom nimmt sich dieser Adresse auf Hardware-Ebene an. Über den Ledger Agent Stack wird jede Aktion eines KI-Agenten, die eine Autorisierung durch den Benutzer erfordert, an den sicheren Modus weitergeleitet. Die Details der beabsichtigten Aktion werden vom Ledger Betriebssystem im sicheren Modus dargestellt. Der Nutzer genehmigt physisch auf einem hardwareisolierten Touchscreen. Der Agent kann ohne diese Bestätigung nicht fortfahren, und der Secure Mode ist so konzipiert, dass keine Software auf der Standard-Modus-Seite sie fälschen kann. Die Geschwindigkeit und Skalierbarkeit der KI bleiben erhalten. Die Genehmigungen verbleiben beim Nutzer.
Identitätsnachweis
Der Ledger Atom Secure Mode wird in der Lage sein, kryptografisch gebundene Attestierungen zu generieren, dass eine physische Bestätigung auf einem echten Ledger OS-Gerät für eine bestimmte Aktion, zu einem bestimmten Zeitpunkt, durch einen Menschen vorgenommen wurde. Es ist im selben Secure Element verwurzelt, das die Schlüssel des Benutzers enthält, wird auf demselben Secure Screen dargestellt, den Android nicht erreichen kann, und über denselben hardwareisolierten Touch-Pfad bestätigt. Das Ergebnis ist der Beleg dafür, dass eine Aktion auf dem Gerät bestätigt und nicht von einer Software generiert wurde, was ein vertrauendes System bestätigen kann. Eine Attestierung zeigt, dass eine Bestätigung auf dem Gerät stattgefunden hat.
Allgemeine Verschlüsselung
Die Architektur von Ledger Atom ist darauf ausgelegt, ein Kommunikationsmodell zu ermöglichen, bei dem Klartext niemals Android passiert. Nachrichten werden innerhalb des Secure Elements verschlüsselt und entschlüsselt, während die Android-Ebene nur Chiffretext verarbeitet. Diese Fähigkeit wächst mit dem Netzwerk der Atom-Geräte und ist eine Eigenschaft der Architektur, die mit zunehmender Verbreitung immer nützlicher wird.
🧩 Plattform
Android-Entwickler von Drittanbietern werden in der Lage sein, Anwendungen zu entwickeln, die die Hebelwirkung des Secure Mode nutzen, um Transaktionen zu signieren, Benutzer zu authentifizieren, Geheimnisse zu speichern oder sensible Daten auf dem Secure Screen anzeigen. Die Plattform ist so konzipiert, dass Anwendungen den Seed nicht sehen und das Ledger OS nicht ändern können.
Das Ledger Atom SDK ist eine additive Erweiterung eines Standard-SDKs für mobile Betriebssysteme. Es ersetzt oder Wrapped keine Standard-APIs für mobile Betriebssysteme. Es ist der Einstiegspunkt für die Kommunikation zwischen einer Android-Anwendung und dem Secure Mode und fungiert als Client-Seite des Atom-Dienstes. Entwickler, die bereits das Geräte-Management-Kit von Ledger (DMK) zur Kommunikation mit externen Ledger-Signern nutzen, werden das Modell wiedererkennen. Das Ledger Atom SDK folgt dem DMK-Modell, ersetzt jedoch den BLE/USB-Transport durch die Ledger Atom Bridge auf dem Gerät.
Sichere Anwendungen (wie Ethereum oder Bitcoin) werden auf dem Ledger-Betriebssystem ausgeführt. Sie parsen eingehende Anfragen, verwalten die mit ihrem Anwendungsfall verbundene Anwendungslogik, rendern das Secure-Modus-Display, verwalten den Bestätigungsfluss und geben Ergebnisse zurück. Sie werden mit dem Secure SDK von Ledger entwickelt, entweder von Ledger oder von Drittanbieter-Herausgebern von Secure Applications, die Eigentümer ihrer Secure Application sind und für diese verantwortlich bleiben. Bevor eine Anwendung zum Download bereitgestellt wird, muss sie den technischen und sicherheitstechnischen Überprüfungs- und Signierungsprozess von Ledger durchlaufen. Das Secure SDK ist so konzipiert, dass eine fehlerhafte oder bösartige Anfrage von Android eine sichere Anwendung nicht dazu bringen kann, etwas zu signieren, das der Benutzer nicht gesehen und bestätigt hat: Die sichere Anwendung erstellt ihr eigenes Display für das eindeutige Signieren aus unbearbeiteten, geparsten Daten und niemals aus einem von Android bereitgestellten, vorgerenderten Frame.
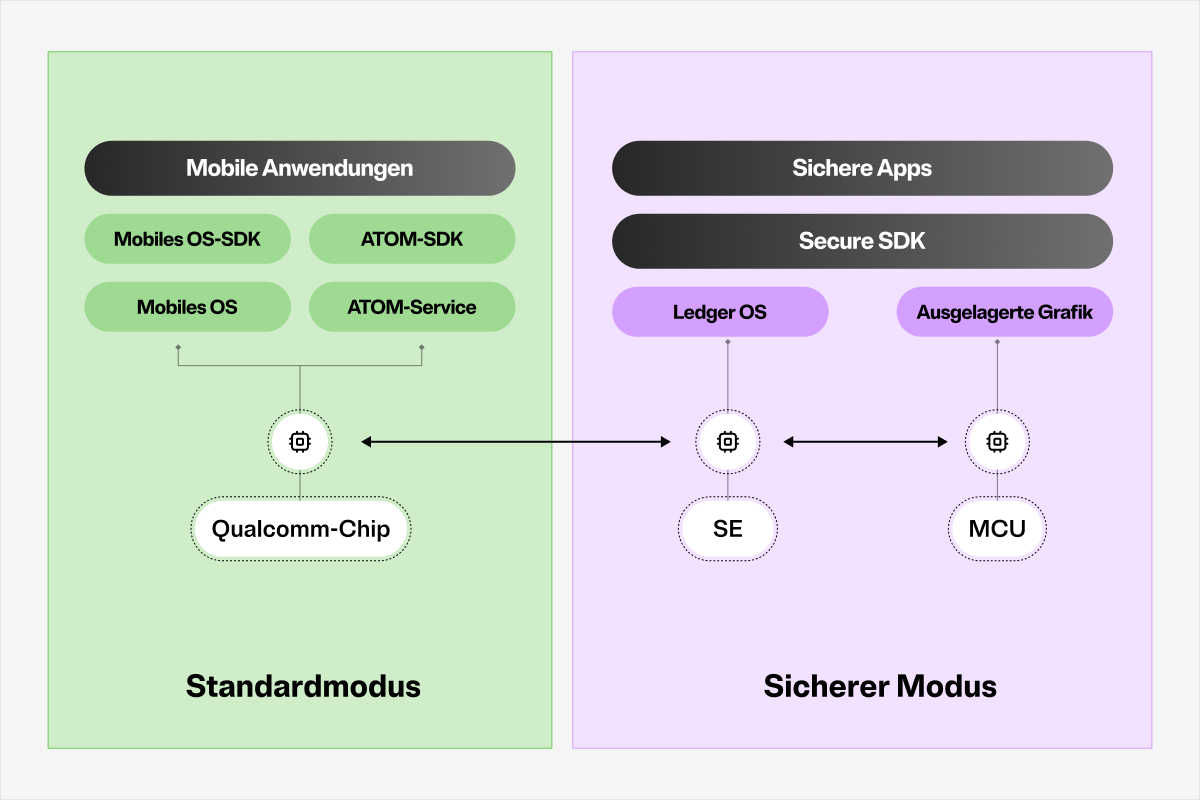
Der Software-Stack ist so konzipiert, dass eine Anwendung die aktive Secure-Modus-Sitzung einer anderen Anwendung nicht unterbrechen kann.
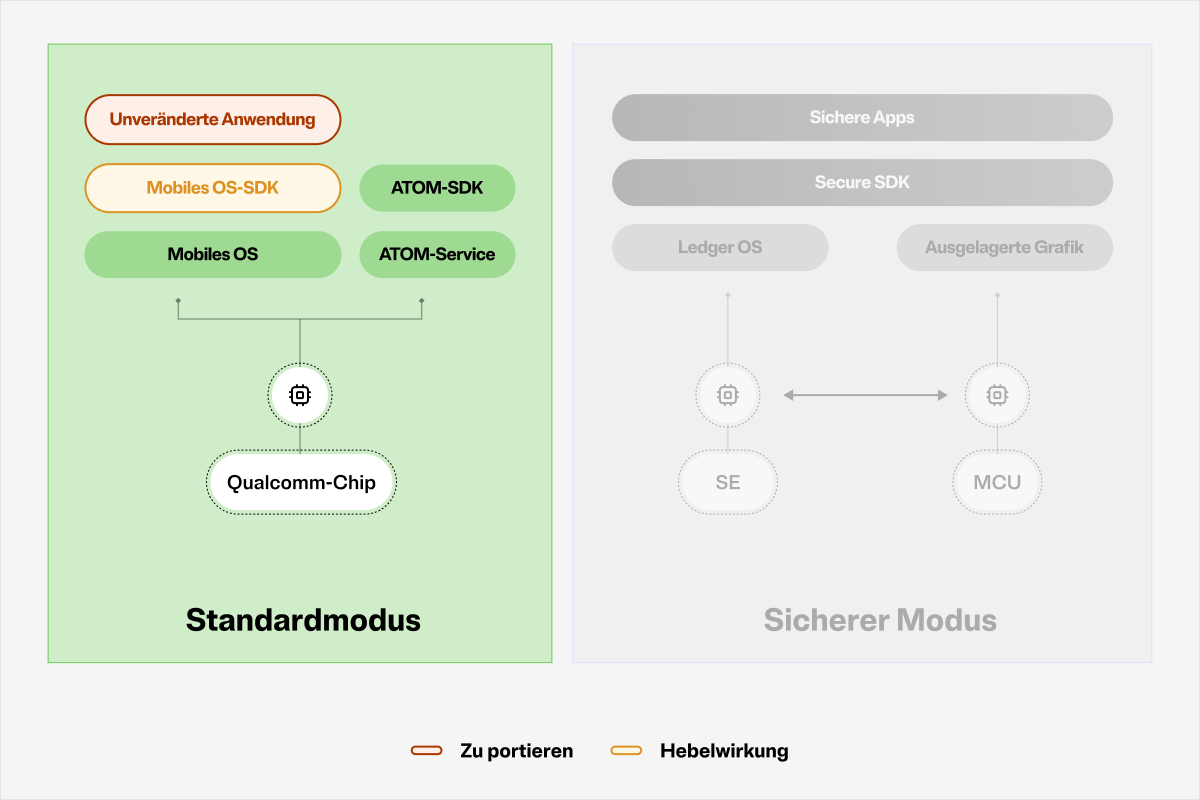
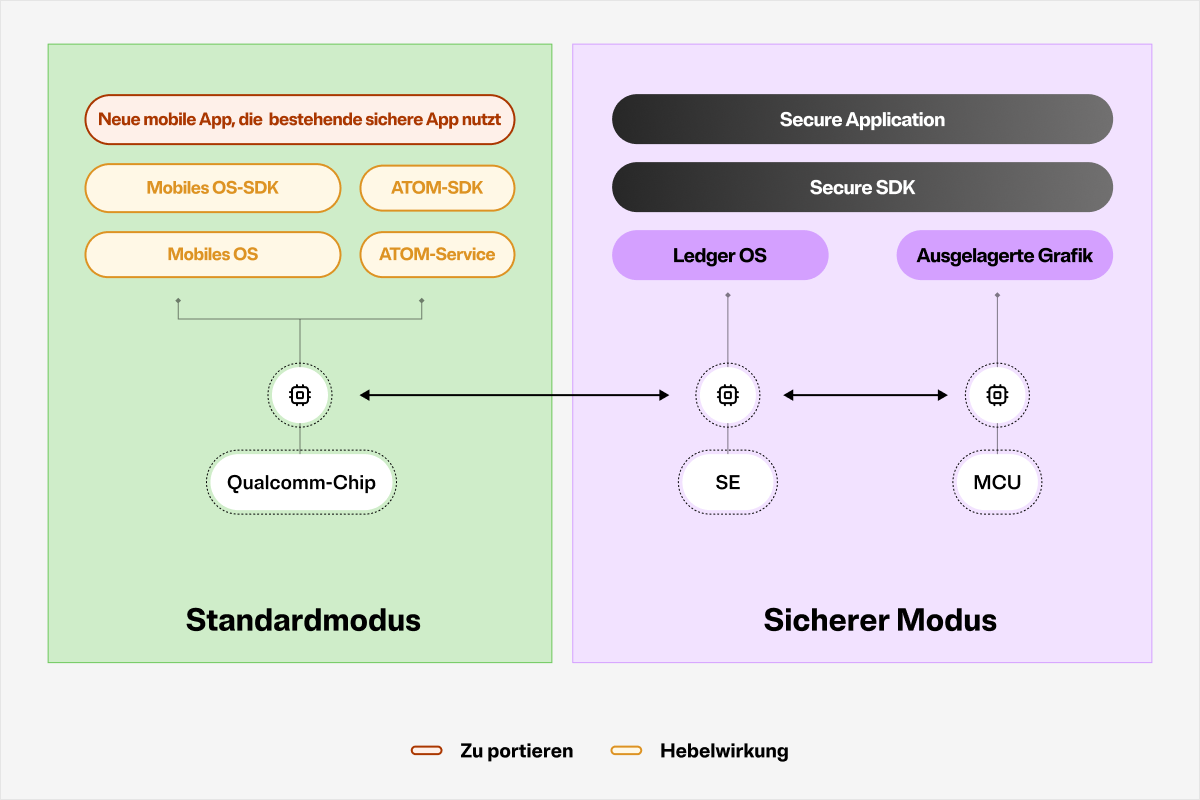
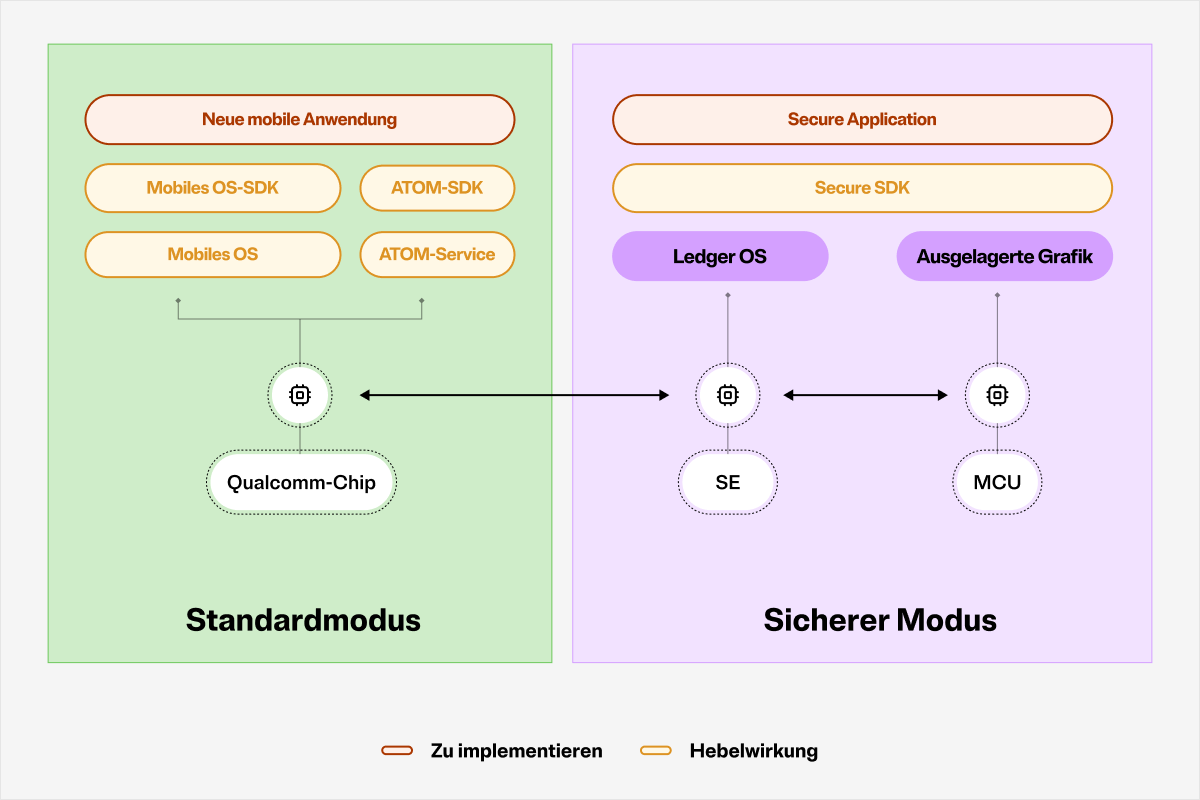
Es gibt drei typische Integrationsszenarien, geordnet nach Aufwand.
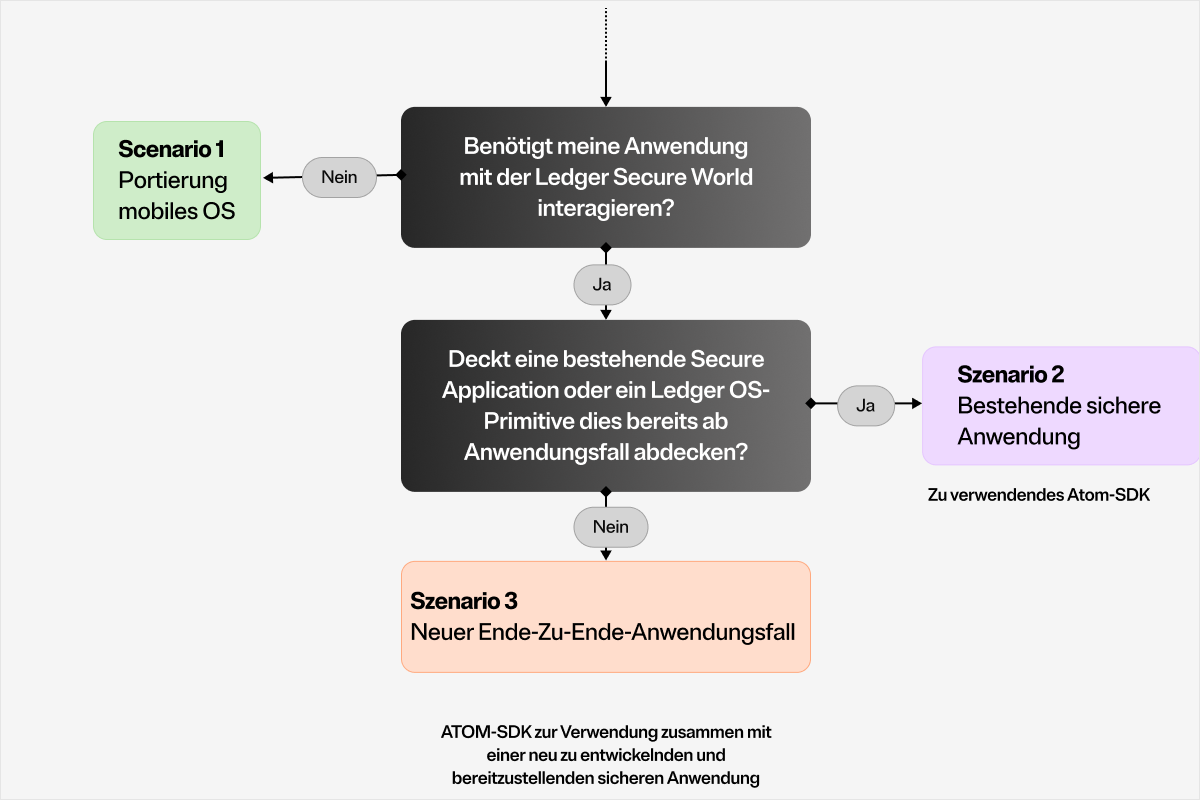
In Szenario 1 erfordert eine bestehende mobile Anwendung keine funktionale Anpassung, um auf Ledger Atom ausgeführt zu werden. Es nutzt Standard-APIs mobiler Betriebssysteme und ist nicht vom Ledger Atom SDK abhängig, hängt jedoch von der Portierung auf das SDK des mobilen Betriebssystems ab. Die Hauptaufgabe ist somit eine Portierung von der Verwendung bestehender mobiler Betriebssystem-SDKs zu unseren.
In Szenario 2 möchte ein Entwickler mit einer bestehenden Ledger Secure Application interagieren (beispielsweise um eine Ethereum-Transaktion aus seiner Anwendung zum Signieren zu übermitteln). Sie erstellen die Mobile-Application-Seite ihres Produkts mithilfe des Ledger-Atom-SDKs und der Dokumentation. Die Secure Application existiert bereits, unabhängig davon, ob sie Ledger oder einem Drittanbieter-Entwickler gehört. Es ist keine Entwicklung im Secure Mode erforderlich. Die Integration entspricht bestehenden DMK-basierten Integrationen, wobei der Transport durch die Atom Bridge ersetzt wird.
In Szenario 3 möchte ein Entwickler einen neuen End-to-End-Anwendungsfall, eine neue Android-Anwendung und eine neue sichere Anwendung bauen, die über einen benutzerdefinierten APDU-Befehlssatz kommunizieren. Die unteren Schichten des Atom-SDKs übernehmen den Transport. Das Secure-SDK verwaltet die Einstiegspunkte für die Implementierung der sicheren Anwendung. Jede neue Secure-Anwendung muss das standardmäßige Ledger-Einreichungsverfahren durchlaufen und von Ledger signiert werden, bevor sie bereitgestellt und für Benutzer verfügbar gemacht werden kann. Die Überprüfungen und die Signatur von Ledger sind technische Anforderungen der Plattform. Sie stellen weder eine Empfehlung noch eine Garantie für die Anwendung dar. Der Inhaber der sicheren Anwendung bleibt allein verantwortlich für die Anwendung, ihre Wartung und ihre Sicherheit.
🛡️ Sicherheit
Ledger verlangt von den Benutzern nicht, Behauptungen über die Sicherheit zu vertrauen. Jede Komponente der in diesem Dokument beschriebenen Sicherheitsarchitektur unterliegt einer unabhängigen Überprüfung, einer formalen Zertifizierung oder beidem.
CSPN ist eine von der ANSSI, der französischen nationalen Agentur für Sicherheit in der Informationstechnik, ausgestellte Sicherheitszertifizierung auf Produktebene. Sie bewertet die Sicherheitsfunktionen, auf die sich Endnutzer direkt verlassen: Schlüsselspeicherung, Transaktionssignierung, Integrität des Secure Screen, PIN-Handhabung und den Echtheitsprüfungs-Mechanismus. Ledger-Signer durchlaufen mindestens beim Starten eine CSPN-Sicherheitsbewertung, und die CSPN wird Atom als Gesamtsystem bewerten sowie validieren, dass die in diesem Whitepaper beschriebenen Sicherheitseigenschaften korrekt implementiert sind und nicht auf triviale Weise umgangen werden können. CSPN zertifiziert nicht den zugrunde liegenden Chip; sie zertifiziert das Produktverhalten.
Common Criteria EAL6+ ist eine Sicherheitszertifizierung, die unter anderem für die in Ledger Atom verwendeten Secure Elements gilt. Es ist dieselbe Sicherheitsklasse wie bei den Secure Elements, die in den bestehenden Hardware-Signer von Ledger ab dem Ledger Nano S Plus integriert sind. EAL6+ bewertet die physische und logische Manipulationssicherheit des Chips selbst, seine Widerstandsfähigkeit gegen Seitenkanalattacken, Fehlerinjektionen, Hardware-Sondierung und andere Formen von Angriffen auf Hardware-Ebene. Insbesondere das Ledger-Betriebssystem-SE, ST54M, ist EAL6+-zertifiziert, was zu den höchsten Sicherheitsstufen für kommerzielle Sicherheitsprodukte gehört. Diese Zertifizierung gilt für den Chip, nicht für die darauf ausgeführte Software oder die allgemeinere Gerätearchitektur.
Donjon ist die interne Sicherheitsforschungs- und Red-Team-Einheit von Ledger. Für Atom deckt die Überprüfung durch Donjon die gesamte Split-World-Architektur ab: die FPGA-Display- und Touch-Switch-Logik, das Rendering und die Isolierung der Secure Bar, die Android-Härtung und -Angriffsfläche, den Firmware- und Bitstream-Updatepfad, die Anti-Manipulations-Architektur sowie das Bedrohungsmodell unter der Annahme eines vollständig kompromittierten Android. Donjon arbeitet unter der ausdrücklichen Annahme, dass Android von einem Angreifer kontrolliert wird, und bewertet, ob die Grenzen des Secure Mode unter dieser Bedingung standhalten.
Darüber hinaus beauftragt Ledger unabhängige Sicherheitslabore mit der Prüfung der Hardware, der Firmware und des gesamten Softwarepfads von einer Android-Anwendung bis hin zum Ledger-Betriebssystem. Externe Audits umfassen den FPGA-Bitstream und die Implementierung des sicheren Kanals, die Mikrocontroller-Firmware, den Ledger-Betriebssystem-Stack für Atom, die Android-Härtung sowie das Atom-SDK und den Dienst. Es entspricht der Richtlinie von Ledger, die Auditergebnisse und -erkenntnisse kurz nach dem Launch des Geräts zu veröffentlichen.
Jedes auf dem Atom ausgelieferte Firmware-Artefakt wird reproduzierbar gebaut: Ein sauberer neuer Build aus denselben fixierten Quellen und derselben Toolchain liefert ein Bit für Bit identisches Ergebnis, das jede Partei unabhängig überprüfen kann. Die Produktionssignierung erfordert ein Quorum von drei Personen mit getrennten Rollen, was durch die Signaturinfrastruktur von Ledger erzwungen und durch HSMs abgesichert wird. Der Prozess ist so konzipiert, dass kein einzelner Angestellter ein Firmware-Update für Produktionsgeräte autorisieren kann. Alle Signatur- und Verteilungsereignisse werden in einem manipulationssicheren Audit-Log erfasst.
🔭 Fazit
Ledger Atom ist kein Kompromiss zwischen Sicherheit und Benutzerfreundlichkeit. Es ist ein Gerät, das auf der Überzeugung aufbaut, dass beide miteinander vereinbar sind: dass eine vernetzte Umgebung und ein echter Hardware-Signer im selben Produkt nebeneinander existieren können, ohne dass das eine das andere schwächt. Die Sicherheitsprinzipien sind dieselben wie bei den Ledger-Signern davor: dein Seed bleibt im Secure Element des Ledger-Betriebssystems, deine Freigaben erfolgen auf einem Display, auf das Android keinen Zugriff hat, und die Architektur ist so konzipiert, dass keine auf dem Qualcomm-Chip oder Android-Stack ausgeführte Firmware oder Software eine Signatur in deinem Namen autorisieren kann. Was sich ändert, ist das gesamte Drumherum. Ledger Atom bringt dieses Sicherheitsmodell in ein voll integriertes Erlebnis, in ein breites Entwickler-Ökosystem und in einen Formfaktor, der in deine Tasche passt. Die Sicherheitseigenschaften sind dieselben. Die Möglichkeiten sind neu.
📖 Abkürzungen
| Abk. | Vollständige Bezeichnung | Beschreibung |
| APDU | Application Protocol Data Unit | Befehls-/Antwortformat, das für die Kommunikation mit Secure Elements verwendet wird. Wird von Secure Applications verwendet, um über die Ledger Atom Bridge Daten mit dem mobilen Betriebssystem auszutauschen. |
| CSPN | Certification de Sécurité de Premier Niveau | Sicherheitszertifizierung auf Produktebene, ausgestellt von der ANSSI, der französischen nationalen Agentur für Cybersicherheit. |
| DMK | Geräte-Management-Kit | Das SDK von Ledger für die Kommunikation mit Ledger-Hardware-Signern. Das Ledger-Atom-SDK erweitert dies auf den sicheren Modus auf dem Gerät. |
| EAL | Evaluation Assurance Level | Eine Skala innerhalb der Common Criteria (CC), die die Tiefe einer Sicherheitsbewertung misst. Die für das Ledger-Atom-Gerät gewählten Ledger OS SE und Mobile OS SE zielen auf EAL6+ ab. |
| FPGA | Field-Programmable Gate Array | Ein wiederprogrammierbarer integrierter Schaltkreis. Auf dem Atom fungiert er als Hardware-Schalter zwischen den Android-Display-/Touch-Bussen und dem Secure-Modus. |
| HSM | Hardware-Sicherheitsmodul | Ein dediziertes Hardwaregerät zur sicheren Generierung, Speicherung und Verwaltung kryptographischer Schlüssel. Wird von Ledger für die Signierung von Produktions-Firmware verwendet. |
| IOMMU/SMMU | Input-Output Memory Management Unit/System Memory Management Unit | Hardwarekomponente, die DMA-fähige Peripheriegeräte vom Systemspeicher isoliert und verhindert, dass ein kompromittiertes Peripheriegerät auf beliebigen Speicher zugreift. |
| MCU | Mikrocontroller-Einheit | Auf dem Atom, der STM32U5-Coprozessor (MCU-SEC), der das Ledger Betriebssystem SE mit dem FPGA verbindet und das Grafik-Rendering im Secure-Modus übernimmt (Grafik-Coprozessor). |
| MIPI DSI | Mobile Industry Processor Interface — Display Serial Interface | Standardisierter Hardware-Bus, der das SoC mit dem Display-Panel verbindet. Auf dem Atom fängt das FPGA diesen Bus ab, um die Display-Isolierung zu erzwingen. |
| Mobiles Betriebssystem | Mobiles Betriebssystem oder Standardmodus | Das Betriebssystem, das auf dem SOC läuft und auf dem Android Open-Source-Projekt basiert. |
| OTA | Over-The-Air | Remote-Software- oder Firmware-Update, das über eine Netzwerkverbindung ohne physischen Zugriff auf das Gerät bereitgestellt wird. |
| PQC | Post-Quantum-Kryptograhie | Kryptographische Algorithmen, die so konzipiert sind, dass sie gegen Angriffe von Quantencomputern sicher bleiben. Das Ledger Betriebssystem SE auf Ledger Atom ist PQC-ready. |
| SE | Secure Element | Ein manipulationssicherer Chip, der dafür ausgelegt ist, sensible Daten isoliert zu speichern und zu verarbeiten. Ledger Atom enthält eines für Zugangsdaten des mobilen Betriebssystems und eines für Ledger OS. |
| SA | Secure Application | Eine im Secure Element ausgeführte Ledger-Betriebssystem-Anwendung, die für das Parsen von Transaktionsanfragen, das Rendern des Secure-Mode-Displays und das Verwalten des Bestätigungs-Flows zuständig ist. Entwickelt mit Ledgers Secure-SDK, von Ledger vor der Bereitstellung überprüft und signiert. |
| SELinux | Security-Enhanced Linux | Ein in den Linux-Kernel integriertes Framework für die zwingend erforderliche Zugriffskontrolle (Mandatory Access Control), das strenge Berechtigungen pro Prozess erzwingt. In Ledger Atom mit einer verstärkten Richtlinie konfiguriert. |
| SoC | System-on-Chip | Ein integrierter Schaltkreis, der Prozessor, Speicherschnittstellen und Peripheriegeräte kombiniert. Auf dem Ledger Atom führt das SoC die Standard-Mode-Umgebung aus. |